取引先へ説明できる対策を整える
取引先から「セキュリティ対策はどうなっていますか」と聞かれたとき、自社の取組を説明できますか。担当者の連絡先、使っている機器、退職者のID、データのバックアップ。日々の仕事に関わる対策を、共通の基準で確かめるための仕組みがSCS評価制度です。
10月28日、IPAは評価に使うガイドや解説書を公開し、要求事項・評価基準を更新しました。11月は★3を取り上げ、全26要求事項を一つずつ読み解きます。初回は、なぜ必要なのか、何を確認するのか、取得までに何をするのかを整理します。
取引先の障害が 自社の仕事を止める
2022年3月1日、トヨタ自動車は、国内仕入先の小島プレス工業で起きたシステム障害の影響により、国内全14工場28ラインの稼働を停止しました。同日の発表では、翌3月2日から全稼働を再開するとしています。
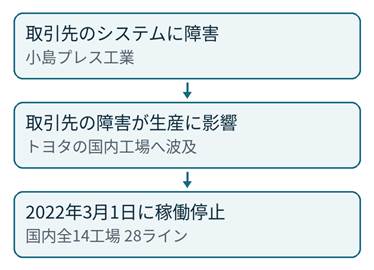
図1 取引先の障害が生産へ波及した事例
トヨタの公表資料から作成
この公表資料から分かるのは、取引先の障害が生産に波及したことです。侵入経路や攻撃手法を示した資料ではありません。ここで考えたいのは、自社の仕事を止めないためにも、つながる相手との備えが必要だという点です。
SCS評価制度は 取引先と対策の水準を共有する仕組み
正式名称は「サプライチェーン強化に向けたセキュリティ対策評価制度」です。サプライチェーンとは、商品やサービスを届けるまでの、企業や事業者のつながりを指します。部品の仕入先だけでなく、業務を委託する会社や、情報・システムを共有する相手との関係も考える必要があります。
SCS評価制度は、必要なセキュリティ対策を共通の基準で示し、その実施状況を企業間で確認しやすくするための制度です。経済産業省と内閣官房国家サイバー統括室の監督のもと、IPAが運営します。業種や企業規模を問わず、幅広い事業者が対象となり得ます。
星3で見るのは 日々の仕事を支える基本的な対策
★3は、一般的なサイバー脅威に対処するための水準です。使っている機器を把握する、利用者IDを管理する、ソフトを更新する、異常が起きたときの連絡手順を決めるといった対策を確認します。侵入を防ぐ備えと、発生時の対応の両方を含みます。
★3には26の要求事項があり、その下に81の評価基準があります。要求事項は「何を整えるか」、評価基準は「満たしていると判断するための具体的な条件」です。
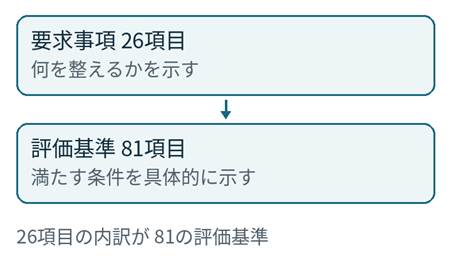
図2 要求事項と評価基準の関係
件数はSCS-400の★3該当部分を集計
番号を使うと 原文に戻って確認できる
例えば、要求事項「4-4-4」は「セキュリティパッチ・アップデートの手続」です。その具体的な条件は「4-4-4-1」「4-4-4-2」という評価基準で示されています。11月23日に、対象や実施時期の条件を含めて詳しく説明します。
連載の第1回・第2回は制度と対象範囲の説明です。個別の要求事項番号はありません。第3回以降は公式の番号を併記します。番号に飛びがあるのは、★3に該当する項目を取り上げているためです。
PHPの話題を 自社の備えに結び付ける
2026年10月、PHPの脆弱性が国内でも対応を要する話題になりました。PHPはWebサイトなどで使われるプログラミング言語です。脆弱性とは、不正な操作などに悪用されるおそれのある、ソフトウェア等の弱点をいいます。
財務省は10月21日、PHPの脆弱性に対応する緊急点検と修正プログラムの適用のため、Webサイトの一部コンテンツやサービスを停止したと公表しました。10月26日には、必要な対策と機能面の調整を終え、すべてのコンテンツの公開を再開しています。
これは、安全対策のために停止した事例です。財務省で攻撃被害や情報漏えいが確認されたという発表ではありません。
また、同じ10月には、Webサイトを保護する製品の一つであるSiteGuard Server Editionでも、脆弱性とその悪用が開発元から公表されました。こちらはWordPress用のSiteGuard WP Pluginとは別製品です。PHPに限らず、利用する製品全体を把握し、情報を確認する必要があります。
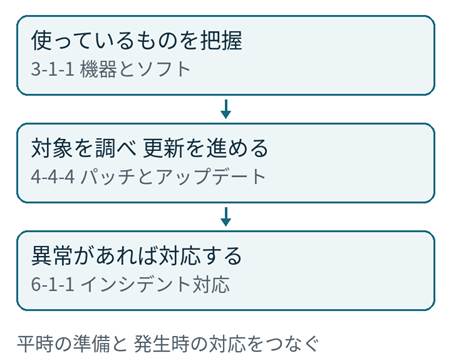
図3 脆弱性への備えと★3の関連項目
要求事項のつながりを簡略化
ニュースを見たときに「自社も使っているのか」「確認や更新は誰に頼むのか」が分かれば、対応を始めやすくなります。事故が疑われる場合には、誰が判断し、誰へ連絡するかも必要です。★3の各項目は、このように日々の仕事の中でつながっています。
PHPや他製品の具体的な確認方法は、11月9日(3-1-1)と11月23日(4-4-4)で扱います。実際の製品対応は、影響する版や設定、事前に保存すべき情報を含め、提供元の最新の案内を確認してください。
星3は 専門家確認付き自己評価
★3は、自社で対策状況を確認し、社内または社外の「★3確認責任者」に内容を確かめてもらう方式です。確認責任者は、制度で定める役割と要件を持つ専門家です。自己評価を記入するための様式を、アセスメントシートと呼びます。
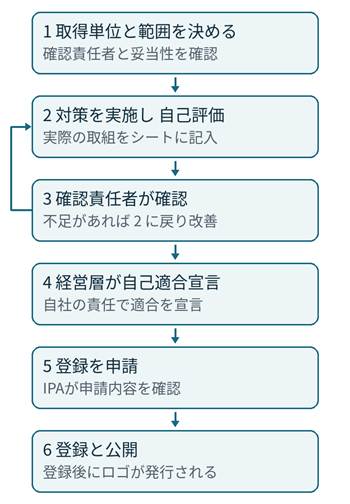
図4 自己評価から登録までの流れ
制度資料をもとに簡略化
確認責任者は、原則としてアセスメントシート等に書かれた情報の妥当性を確認します。すべての対策の実施状況を現場で検査することまで、一律に求めるものではありません。記載内容が事実に合っていることには、申請する組織が責任を負います。
「81項目のうち何割できればよい」という採点ではありません。適用される要求事項・評価基準をすべて満たす必要があります。対象外とする場合にも、条件と理由を示し、確認責任者による妥当性の確認を受けます。
取得を急ぐ前に 自社の仕事を一つ書き出す
2026年10月28日時点で、★3の登録申請は2027年3月の受付開始が予定されています。取得は任意です。取引条件にするかは契約当事者間で決めるもので、制度自体がすべての事業者に取得を義務付けたり、未取得を理由に直ちに取引停止を求めたりするものではありません。
いま取り組めるのは、公開された基準を使って現状を知ることです。初日は、次の図のように「止まると困る仕事」を一つ選んでみてください。これは準備のための記入例で、公式の提出様式ではありません。
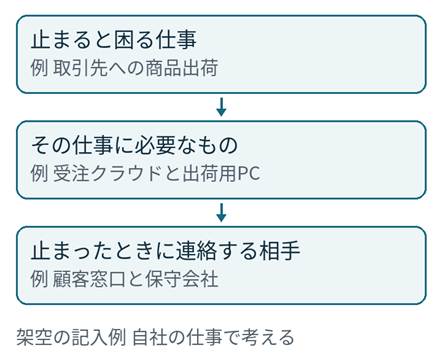
図4 自己評価から登録までの流れ
制度資料をもとに簡略化
今日 確認したいこと
□ 止まると困る仕事を一つ挙げられる。
□ その仕事で使う機器やクラウドを一つ挙げられる。
□ 自社が止まると影響する取引先を一つ挙げられる。
□ 困ったときの社内担当者や保守会社の連絡先を確認できる。
分からない欄は、そのまま次に調べることになります。最初からすべてを埋めようとせず、仕事と担当者のつながりを確認するところから始めましょう。
★3の有効期間は1年です。取得後も、対策を続け、変化に合わせて見直す必要があります。また、特定の製品を一律に導入する制度ではありません。取得によって事故が起きなくなると考えず、自社の運用を続けるために基準を使ってください。
11月の連載目次 前半
全30回で、制度の概要、★3の全26要求事項、自己評価と見直しを扱います。各回では、必要な理由、事例、図解、具体的な進め方、残しておきたい記録、確認リストを掲載します。下記は掲載予定です。
| 掲載予定日 | 要求事項番号 | テーマ |
| 11/1 | ― | 制度の全体像をつかむ 今回 |
| 11/2 | ― | 取得単位と適用範囲を決める |
| 11/3 | 1-2-1 | 責任者と連絡先を決める |
| 11/4 | 1-2-3 | 守秘義務のルールを伝える |
| 11/5 | 1-3-1 | 社内のセキュリティ方針を整える |
| 11/6 | 2-1-1 | 取引先とのつながりを把握する |
| 11/7 | 2-1-2 | 取引先と機密情報の扱いを決める |
| 11/8 | 2-1-4 | 取引先と事故時の役割を決める |
| 11/9 | 3-1-1 | 機器とソフトを把握する |
| 11/10 | 3-1-2 | ネットワークを把握する |
| 11/11 | 3-1-3 | 外部サービスを管理する |
| 11/12 | 3-1-4 | 情報を機密区分に分けて管理する |
| 11/13 | 4-1-1 | 利用者IDを管理する |
| 11/14 | 4-1-2 | 管理者IDを管理する |
| 11/15 | 4-1-3 | 認証と多要素認証を見直す |
「―」は制度概要や対象範囲の説明です。「要求事項番号」は公式の番号であり、連載の回数ではありません。
公式の条件と 実務の例を分けて読む
記事では、公式に求められる条件と、実施方法の例を分けて説明します。例えば、台帳や画面の記録は対策を整理する助けになりますが、記事で紹介する様式やツールがすべて必須になるわけではありません。
各回の冒頭に要求事項番号を、本文に関連する評価基準番号を記載します。対象、頻度、例外条件を確かめながら、自社の仕事に置き換えて読んでください。
11月の連載目次 後半
| 掲載予定日 | 要求事項番号 | テーマ |
| 11/16 | 4-1-4 | 端末の認証試行とロックを制御する |
| 11/17 | 4-1-5 | パスワード設定のルールを決める |
| 11/18 | 4-1-6 | パスワードの保管と変更を決める |
| 11/19 | 4-1-7 | 閲覧や入室の権限を管理する |
| 11/20 | 4-2-2 | 事故対応を教育し訓練する |
| 11/21 | 4-3-4 | バックアップを整える |
| 11/22 | 4-4-1 | 機器とソフトを安全に設定する |
| 11/23 | 4-4-4 | パッチとアップデートを進める |
| 11/24 | 4-4-5 | マルウェア感染を防ぐ |
| 11/25 | 4-5-1 | ネットワークの境界を守る |
| 11/26 | 5-1-1 | 接続やデータの異常を監視する |
| 11/27 | 6-1-1 | 事故時の対応手順を整える |
| 11/28 | 7-1-1 | 業務を再開するための準備をする |
| 11/29 | 全26項目 | 自己評価と根拠となる記録を整理する |
| 11/30 | 全26項目 | 総点検して改善計画を作る |
次回は 対策する範囲を決める
会社のパソコンだけを見ればよいのか。クラウドや在宅勤務の端末はどう考えるのか。明日の第2回では、「取得単位」と「適用範囲」を図で整理します。対象が決まると、その後に調べる機器やルール、担当者も具体的になります。
今日書き出した仕事と機器、連絡先を、次回も手元に置いて読み進めてください。このページは連載全体の目次として使えます。
自社の準備を相談したい方へ
ライトハウスコンサルタントでは、★3を見据えた現状確認や、規程・台帳・記録・改善計画の準備を支援しています。担当者が兼任している場合も、現在の体制と業務から取り組む順番を整理します。
