「VPN機器に脆弱性がある」と聞いて、自社の担当者や保守会社へ、どの製品を確認してほしいか伝えられるでしょうか。インターネットにつながっていることは分かっていても、壁際の機器の名前や保守先までは把握していない会社もあるかもしれません。
今日は、ネットワークの所在地と用途、そこで使う機器の製造元・モデル・保守事業者を整理します。ネットワークとは、パソコンや機器が情報をやり取りするためのつながりです。通信が止まったときや脆弱性が公表されたときに、確認する場所と相手を探せる状態を目指します。
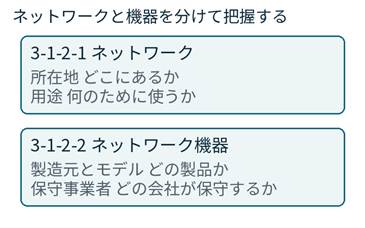
図1 今回扱う二つの評価基準 台帳等で必要な情報を把握する
前回の3-1-1はパソコンやサーバ等の把握と管理ルールでした。今回は、それらをつなぐネットワークと機器に目を向けます。二つの一覧を共通の番号等で結び付けると、機器の問題がどの拠点の仕事に関わるか調べやすくなります。
NetScalerの脆弱性と自社への影響確認
2026年9月28日、IPAとJPCERT/CCは、NetScaler ADCとNetScaler Gatewayの複数の脆弱性について注意喚起を公表しました。これらは、ネットワークの通信制御や外部からの接続などに使われる製品です。IPAは、CVE-2026-88771とCVE-2026-88772を悪用した攻撃が確認されているとして、早急な更新を呼びかけています。
脆弱性は、攻撃に悪用されるおそれがある弱点です。CVEは、個々の脆弱性を識別するための番号です。VPNは、離れた場所から会社のネットワーク等へ接続するときに使われる仕組みの一つです。保護のために使う機器でも、その製品自体の弱点への対応は必要になります。
| 確認する点 | 今回の注意喚起が示す内容 |
| 製品と利用版 | NetScaler ADCとNetScaler Gatewayの影響を受ける版を確認する |
| 設定条件の違い | CVE-2026-88771は影響版の全構成が対象。CVE-2026-88772はDTLS有効が条件 |
| 修正と調査 | 修正版の適用に加え、侵害を受けた可能性の調査も案内されている |
DTLSは通信を保護するための仕組みの一つで、ここでは設定条件として登場します。NetScaler GatewayのVPN仮想サーバでは、標準の設定で有効になっています。設定の判断は管理者や保守先へ確認します。DTLSを無効にすれば二つの脆弱性が解決する、と読むことはできません。
国内への攻撃試行と被害の確認を分ける
JPCERT/CCは、日本国内のNetScalerを対象とした攻撃試行が観測されている一方、それが今回の脆弱性の悪用を狙ったものかは明らかでないと説明しています。この情報だけで、日本の特定企業が今回の脆弱性による被害を受けたとは断定できません。
ここから自社の備えを考えると、まず必要なのは、どの製品を使い、誰が管理しているかを確かめることです。「回線は契約している」「保守は外注している」という説明だけでは、対象の製品や確認先にたどり着けない場合があります。機器の一覧は、この最初の確認を進めるための資料になります。
更新済みと侵害なしは別に確認する
JPCERT/CCは10月2日の更新で、侵害痕跡や調査に関する情報を追加しています。修正版を適用したという事実だけで、それ以前に侵害されていないと結論付けないようにします。該当製品を使っている場合は、保守先等と対策と調査を進めてください。
本稿は資産の把握を扱います。具体的な修正版や作業手順は、公開時点のIPA、JPCERT/CC、開発元の情報で確認します。修正プログラムの適用は11月23日の4-4-4でも扱います。
3-1-2-1 ネットワークの所在地と用途を把握する
一つ目の基準は、ネットワークを把握する仕組みを整備し、その情報に各ネットワークの所在地と用途を含めることです。公式ガイドは、台帳、管理ツール、ネットワーク図等で、仕組みと情報を確認する方法を示しています。
所在地は、どの拠点や場所にあるネットワークかを確かめる情報です。用途は、どの仕事や利用者のために使うかを表します。「本社」とだけ書くより、住所に加えて建物や階が区別できると、現地確認を依頼しやすくなります。細かな書式は実務に合わせて決めます。
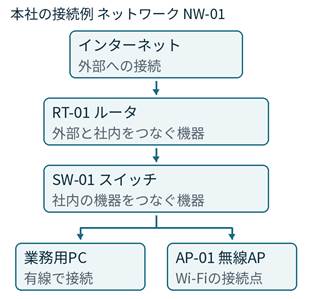
図2 本社の簡易接続例 図は把握を助ける方法の一例
この例では、ネットワークNW-01を「本社1階、所在地[住所]、用途は事務部門の日常業務」と記録します。支店に別のネットワークがあれば、NW-02として所在地と用途を記録します。番号は、複数の資料で同じ対象を指せるようにするための記入例です。
ルータは異なるネットワークをつなぐ機器、スイッチは同じ拠点内で複数の機器をつなぐ機器です。無線アクセスポイントは、Wi-Fiで端末を接続するための機器です。一台で複数の役割を持つ製品もあるため、箱の数と役割を同じものと考えないようにします。
図2は読み方を説明するための単純な構成です。実際の機器の組合せや通信を許可する設定は会社によって異なります。★3の今回の基準では、所在地と用途を把握する仕組みが必要であり、図以外に一覧や管理ツールを使う方法もあります。
ネットワーク一覧を仕事と結び付ける
所在地と用途を記録する際は、既存の回線契約、機器の管理資料、担当部署への確認を組み合わせます。社内で呼んでいる名前と契約書上の拠点名が違う場合は、両者の対応が分かるようにします。以下は架空の一つのネットワークを整理する例です。
| 管理する情報 | 架空の記入例 |
| 所在地 | 本社[住所] 第1ビル1階 |
| 用途 | 事務部門の業務PCから社内システムとクラウドを利用 |
| ネットワーク番号 | NW-01 |
| 関連機器 | RT-01、SW-01、AP-01 |
| 社内の確認担当 | 総務部[担当者・連絡先] |
| 確認した資料と日付 | 回線契約、機器資料、担当者確認/[年月日] |
最初の二行が、3-1-2-1で明記された項目です。番号、担当者、確認日等は、把握した情報を使いやすくする追加例です。ネットワーク番号は機器の番号とは分けておくと、機器が交換されても同じネットワークの履歴を追いやすくなります。
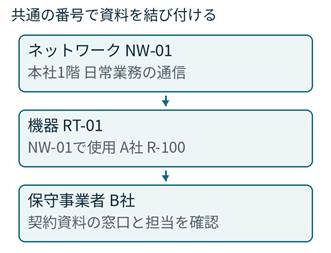
図3 ネットワークと機器と保守先を結ぶ記入例 番号や名称は架空
同じ建物の中でも用途を確認する
例えば、社員の業務用と来訪者用でネットワークを分けている場合、どちらも「本社Wi-Fi」とだけ記録すると用途の違いが分かりません。実際に分かれている構成を管理者に確認し、それぞれの用途を説明できるようにします。名称が違うだけで安全に分離されていると判断しないことも大切です。
小さな会社では、まず一つの拠点から整理できます。担当者が頭の中で覚えている情報も、他の担当者が参照できる場所へ残し、機器一覧と対応させます。
3-1-2-2 機器の製造元とモデルと保守先を把握する
二つ目の基準は、ネットワーク機器を把握する仕組みを整備し、その情報に各機器の製造元、モデル、保守事業者を含めることです。自己評価では、台帳、管理ツール、ネットワーク図等で確認します。
製造元は製品を作っている企業、モデルは製品の型式や機種を区別する情報です。保守事業者は、その機器の保守を担当する会社です。機器を購入した会社、回線の契約先、保守を担当する会社が同じとは限りません。
| 管理する情報 | 架空の機器の記入例 |
| 製造元 | A社 |
| モデル | R-100 |
| 保守事業者 | B社 |
| 機器番号と用途 | RT-01/本社とインターネットの接続 |
| 場所とネットワーク | 本社1階[設置場所]/NW-01 |
| 利用している版 | 管理画面で確認したファームウェア[版] |
| 保守窓口と契約 | B社[連絡先]/契約[番号・対応時間] |
| 確認資料と日付 | 管理画面、納品書、保守契約/[年月日] |
最初の三行が、3-1-2-2で明記された項目です。それ以降は、脆弱性対応や問い合わせを進めるための追加例です。ファームウェアは、機器の内部で動くソフトウェアです。型式が同じでも利用している版が違うことがあるため、必要に応じて管理画面や保守先の資料で確認します。
ロゴだけで製品を判断しない
「Citrixの機器」「VPNの箱」という呼び方だけでは、注意喚起の対象と照合しにくくなります。製品の旧名称、現名称、型式を保守資料で確かめると、古い台帳との対応を調べやすくなります。貸与やリースの機器も、実際に誰が管理・保守するかを確認します。
保守先が分からない機器をそのままにしない
保守事業者が分からない場合は、購入資料や回線・リース契約を調べ、契約先へ確認します。外部保守契約がない場合も、その事実、自社で対応する担当、製造元への問い合わせ方法を区別して整理します。「保守なし」と記入すれば必ず適合するという扱いではなく、自社の管理実態を説明できるようにします。
公式解説書は、サポート期間が明確でない場合、最新ファームウェアのリリース日を記録する例も示しています。提供元の方針を調べる手掛かりになりますが、サポート期間を保証する情報ではありません。
在宅勤務とクラウドのネットワークを整理する
在宅勤務では、業務用パソコンと自宅のルータを同じ扱いにしないことが大切です。公式解説書は、業務で使う個人所有端末を適用範囲に含める一方、ルータについては会社支給かどうかで扱いを分けています。
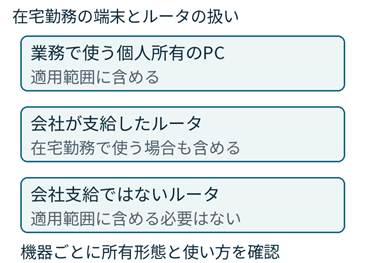
図4 在宅勤務のPCとルータの適用範囲 公式解説書の考え方
例えば、私物PCと個人契約の自宅ルータで仕事をする場合、PCが業務用だからといって、自宅ルータまで必ず会社の機器台帳へ入れるという意味ではありません。会社が貸与したルータを自宅で使う場合は、社外に置いてあることを理由に把握から外さないようにします。
VPNを使う場合は接続先を確認する
公式解説書は、VPNを経由して業務を行う場合、外部ネットワークとの境界を、VPNの接続先に設置されたネットワーク機器とみなしています。自宅側だけを見て終わらず、会社や委託先等のどの機器へ接続しているか、管理担当に確認します。
クラウドは管理する部分を分けて考える
クラウド利用では、自社が管理する部分と、サービス提供者が管理する部分を整理します。自社が設定する仮想ネットワークがある場合と、完成した業務サービスだけを使う場合では、確認できる情報や責任が異なります。所在地も、物理機器の設置場所なのか、契約上の利用地域なのかを区別して確認します。
SaaSだけを使う会社に、提供者の内部にある全物理機器のモデル一覧を一律に集めるよう求めるものではありません。自社の利用形態、管理する範囲、提供者への確認結果を説明できる資料にします。外部サービスの選定や機密情報の取扱いは、次回の3-1-3で扱います。
注意喚起から保守先への確認につなげる
ネットワークと機器の情報がそろったら、注意喚起が出た場合の問い合わせに使います。NetScalerの例では、対象製品を使っているか、利用している版や設定が条件に当たるか、修正と侵害調査を誰が行うかを順に確認します。以下は実務上の進め方です。
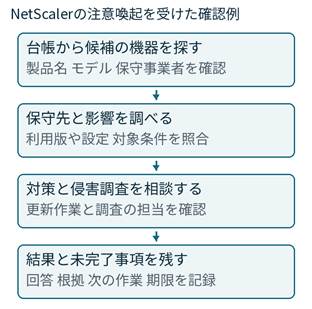
図5 台帳を使った確認の流れ 調査と作業の内容は最新の注意喚起で確認
保守先へ送る確認文の例
「当社のNW-01で使用するRT-01について、製品名、モデル、利用版をご確認ください。今回の注意喚起[URL・CVE番号]の対象となるか、判断の根拠と合わせて回答をお願いします。対象の場合は、修正方法、業務への影響、侵害有無の調査、当社と御社の作業分担をご案内ください。」
これは問い合わせの文例です。実際には契約番号や連絡方法を合わせます。保守会社から「対象外」と返答があった場合も、どの製品・版・条件を確認した結果なのかを残すと、後の担当者が判断を追えます。返答待ちは「調査中」とし、確認先と次の連絡予定を記録します。
変更があったときに一覧も直す
回線変更、ルータ交換、拠点移転、保守会社の変更を行う際は、関連する一覧も更新すると情報が古くなりにくくなります。これは把握を維持するための運用例です。今回の二基準に、独自の年次点検義務を追加するものではありません。
公式解説書は、未把握のインターネット公開資産を探すASMツールも選択肢として挙げています。ASMは、外部から見える自社の機器やサービスを発見・把握する取組です。導入自体が今回の必須条件ではなく、既存資料や管理ツールも使って把握の漏れを減らします。
自己評価に使う資料をそろえる
自己評価では、一覧のひな形を持っていることに加え、実際のネットワークや機器について必要な情報を確認できることが大切です。公式ガイドに沿って、どの資料や管理画面を使い、二つの基準をどのように満たすか整理します。
| 評価基準番号 | 確認できるようにする資料と情報 |
| 3-1-2-1 | ネットワークを把握する仕組みと、各ネットワークの所在地・用途 |
| 3-1-2-2 | ネットワーク機器を把握する仕組みと、各機器の製造元・モデル・保守事業者 |
例えば「ネットワーク一覧の所在地欄と用途欄」「機器台帳の製造元欄・モデル欄・保守事業者欄」を示せるようにします。複数の資料に分かれている場合も、ネットワーク番号や機器番号から参照先をたどれると確認しやすくなります。図は把握方法の一例として利用できます。
適用範囲と個別の対象外条件を区別する
3-1-2-1と3-1-2-2には、公式ガイド上、個別の対象外条件はありません。一方、前ページで説明した会社支給ではない在宅勤務用ルータ等の扱いは、制度全体の適用範囲の考え方です。対象とする範囲を決めた上で、その中のネットワークと機器を把握します。
本社の専用ネットワークがない会社でも、それだけで二基準を一律に対象外としないようにします。在宅勤務、会社支給機器、クラウドの利用状況を整理し、何を管理し、何が適用範囲に入るかを説明できるようにします。判断が必要な箇所は、資料とともに★3確認責任者へ確認します。
本日の五つの確認
□ ネットワークを把握する仕組みがあり、所在地と用途を確認できる。
□ 機器を把握する仕組みがあり、製造元とモデルと保守事業者を確認できる。
□ 在宅勤務やクラウドの管理範囲を、利用実態に合わせて整理した。
□ 保守先が不明な機器について、確認する資料と相手を決めた。
□ 注意喚起が出たとき、利用版や設定の確認を誰へ依頼するか分かる。
後半の三つは、適用範囲の確認や実務に使うための補助的な確認です。まずは、毎日の業務で使う一つのネットワークを選び、所在地と用途、接続している機器と保守先を実際の資料で確かめてみてください。
次回は外部情報サービスの管理
11月11日は、3-1-3「外部情報サービスの管理」です。クラウドや画像共有など、機密情報を扱うサービスを選ぶときの要件と、提供者との取扱いの合意を説明します。
連載の関連項目とご相談
第1回は連載目次、第2回は適用範囲、第9回はPCやサーバの把握と管理ルールです。修正プログラムの適用は11月23日の4-4-4、ネットワークの境界の対策は11月25日の4-5-1でも扱います。
ライトハウスコンサルタントでは、★3を見据えた現状確認や、規程・台帳・記録の準備を支援しています。ネットワークや機器の情報を整理し、管理担当や保守先と確認を進めるための資料作りをお手伝いします。
