取引先から「御社のセキュリティ方針を見せてください」と言われ、以前作ったPDFを探す。見つかったものの、今も使っている方針なのか、社員がどこで読めるのか分からない。そんな状態になっていないでしょうか。
セキュリティ対応方針は、会社が情報をどう守り、リスクにどう向き合うかを示す基本文書です。SCS評価制度の★3では、方針を定めることに加え、対象者が最新版を参照でき、改正内容が伝わることを求めています。
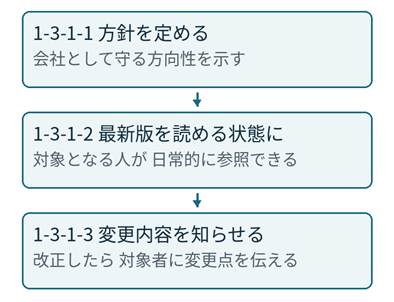
図1 1-3-1の三つの評価基準をやさしい言葉で整理
今回は、この3基準を、過去の事例、方針の文例、改正通知の文例と一緒に解説します。専用システムを導入する前に、いまの文書と伝え方から確認できます。
尼崎市のUSB紛失事案から考える
2022年6月、尼崎市の住民情報を記録したUSBメモリーが、委託業務に関わる作業員によって一時紛失されました。USBは同月24日に発見され、第三者委員会の報告書作成時点では、データ漏えいを示す事情は認められていません。
報告書によると、受託事業者のBIPROGYでは、情報セキュリティや個人情報保護に関する社内規程が整備されていました。一方、USB内のデータを削除する扱いは、従業員や協力会社の作業担当者に十分行き渡らず、データが削除されない場合もあり、消去の記録も残されていませんでした。
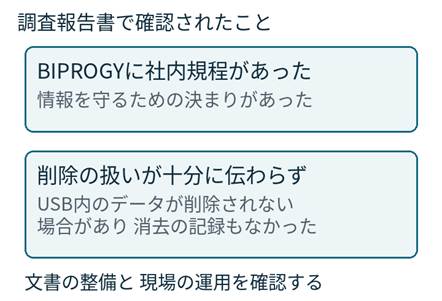
図2 第三者委員会報告の要点 最下段は本記事からの実務上の提案
報告書は、規程の複雑さに加え、周知のための研修等が十分効果的に行われていなかったことも指摘しています。自社で考える際も、方針の存在を確かめたうえで、働く人が内容にたどり着き、仕事に結び付けられるかを確認したいところです。
この事例を踏まえ、本記事では、最新版の置き場所を明確にし、変更したら内容を伝える運用を提案します。方針の改正連絡がなかったことが、この事故の原因だったと示すものではありません。また、当時の組織にSCSの適合判定を当てはめるものでもありません。
1-3-1-1 会社として守る方向性を定める
最初の基準は、自社のセキュリティ対応方針を定めることです。公式ガイドでは、方針が策定されていることと、その文書名を確認します。「情報セキュリティ基本方針」などの既存文書がある場合は、内容と位置付けから確かめましょう。
方針に盛り込む六つの観点
公式解説書は、方針に盛り込む内容として、少なくとも次の6点を規定することが考えられると説明しています。6点が別々の評価基準として追加されるという意味ではありません。
| 観点 | 自社の言葉で示す方向性 |
| 経営者の責任 | 経営者が責任を持って情報保護を進める |
| 社内の体制 | 責任者と役割を決め、対策を進める体制を整える |
| 働く人の意識 | 教育や日常の周知を通じて理解を深める |
| 法令と契約 | 関係する法令と、取引先との契約上の約束を守る |
| 継続的な改善 | 仕事やリスクの変化を踏まえ、対策を改善する |
| 違反や事故への対応 | 報告、対応、再発防止の考え方を示す |
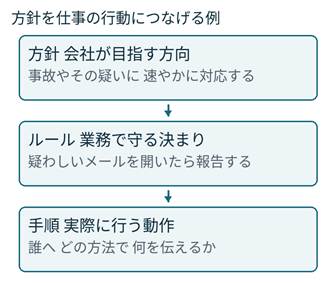
図3 方針から具体的な行動へつなげる整理例 文書構成の指定ではない
方針には会社の方向性を書き、具体的な連絡先や操作方法は、関連する規程や手順から分かるようにすると整理しやすくなります。文書を必ず三つに分ける条件はありません。既存の規程にまとめる方法でも、自社で参照しやすい形を選べます。
自社向けに直して使える 方針の文例
以下は、公式解説書の6つの観点を踏まえた本記事独自の文例です。名称、対象業務、役割、報告先などを、自社で実際に運用できる内容へ書き換えてください。文例の採用だけで、適合が決まるものではありません。
情報セキュリティ基本方針
[会社名]は、事業で取り扱う情報と、お客様・取引先からお預かりした情報を守り、安心して業務を継続できるよう、次の方針に基づいて情報セキュリティに取り組みます。
適用範囲は[対象となる業務・組織]とし、役員、従業員、派遣社員及び受入出向者に本方針を周知します。
1 経営者の責任
経営者は、当社の情報セキュリティに責任を持ち、必要な対策を進めるための判断と支援を行います。
2 社内体制の整備
情報セキュリティを進める責任者と役割を明確にし、関係する部門が連携して対策を実施します。
3 教育と意識の向上
役員、従業員、派遣社員及び受入出向者に、担当業務に必要な情報セキュリティの教育と周知を行い、理解と意識の向上に取り組みます。
4 法令と契約の遵守
情報の取扱いに関係する法令及び契約上の要求を把握し、これらを遵守します。
5 対策の継続的な改善
業務の変化や事故・問題の発生状況などを踏まえ、情報セキュリティ対策を継続的に改善します。
6 違反と事故への対応
違反、事故又はその疑いを把握した場合は、[社内の報告先]へ速やかに報告し、定めた手順に従って被害の拡大防止、復旧及び再発防止に取り組みます。
制定日[年月日] 改正日[年月日] 版[番号]
[会社名] 代表者[氏名]
日付や版番号は、最新版を区別しやすくする実務例です。既存の方針がある場合は、まず内容の不足や実態とのずれを確認します。IPAの基本方針サンプルも参考にできます。
1-3-1-2 対象者が最新版を参照できるようにする
方針を決めたら、役員・従業員・派遣社員・受入出向者が、定常的に最新版を参照できる状態にします。入社時に一度配ったことと、現在の方針をいつでも確認できることは、別に確かめます。
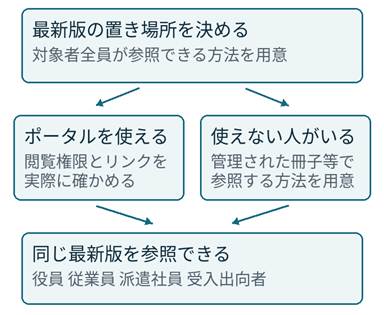
図4 同じ最新版にたどり着ける参照経路を用意する例
| よくある状態 | 確かめること |
| ポータルに掲載している | 派遣社員や受入出向者にも閲覧権限があるか |
| PDFをメールで配った | 手元の旧版と最新版を区別できるか |
| 事務所に冊子を置いた | 別拠点や在宅で働く対象者にも参照手段があるか |
| Webサイトで公開している | 対象者が掲載先を知り、掲載内容が最新版か |
表は実務上の確認例です。公式解説書も社内ポータルへの掲載を例示していますが、特定のシステムや社外公開を必須にしていません。紙を使う場合も、置き場所と差し替える担当を決めるなど、最新版に保つ仕組みを用意します。
実際の対象者のアカウントで開いてみる、事務所の冊子の版を確かめる、といった小さな確認が役立ちます。編集する権限と読む権限は分けて考え、必要な人が読める状態を確かめましょう。
1-3-1-3 改正したら変更内容を知らせる
三つ目は、方針の改正時に、改正内容を役員・従業員・派遣社員・受入出向者へ周知することです。最新版へ差し替える作業に加え、何を変えたかが分かるように伝えます。
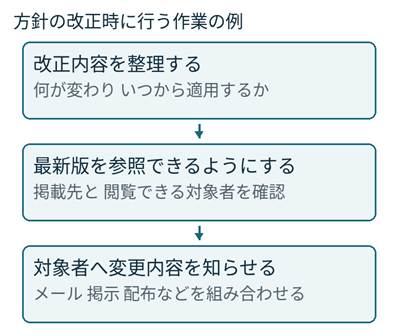
図5 改正時の進め方の例 掲載と変更内容の周知を確認する
変更点を一文で伝える
「方針を更新しました。確認してください」だけでは、どの内容を変えたのか分かりません。例えば「事故の報告対象に、事故の疑いがある場合も含むことを明記しました」と書くと、読む人が自分の行動と結び付けやすくなります。
実務では、変更内容、適用日、最新版の場所、必要な対応、問い合わせ先をまとめると便利です。これらを全て必須欄とする指定様式があるわけではありません。公式の要求は、対象者へ改正内容を周知することです。
全社メールの宛先も確認する
全社メーリングリストから派遣社員や受入出向者が漏れていないかを確認します。社内メールを使わない人には、掲示、紙の配布、説明などを組み合わせます。解説書は、ポータルでの告知や一斉メール、改正版の配布と説明会などを例示しています。
方針の変更が具体的な仕事にも影響する場合は、関係する手順や連絡先の案内も整えます。これは現場で変更を実行しやすくする工夫です。
そのまま編集できる 改正通知の文例
以下は、方針の事故報告に関する記載を改める架空の例です。日付や掲載先、報告先は、自社で決めた内容へ置き換えて使います。
改正通知
件名 情報セキュリティ基本方針の改正について
役員・従業員・派遣社員・受入出向者の皆様へ
[会社名・担当部署]
情報セキュリティ基本方針を第2版に改正し、[適用日]から適用します。
変更点は、第6項の報告対象です。従来の「事故が発生した場合」に加え、「事故が疑われる場合」も速やかに報告することを明記しました。事故と確定していない段階でも、気付いた時点で[報告先・連絡方法]へ連絡してください。
例えば、顧客情報を宛先違いで送った可能性がある、見覚えのない操作や通知があった、といった場合です。判断に迷う場合も、同じ窓口へ相談してください。
最新版は[社内ポータルの掲載先]で参照できます。社内ポータルを使わない方は、[管理された冊子等の場所・参照方法]で確認してください。旧版を利用している場合は、最新版に切り替えてください。
方針の変更に合わせて、[関連する報告手順の名称]も案内しています。確認できない場合や不明点がある場合は、[担当部署・問い合わせ先]へお知らせください。
変更点を残す記録の例
| 記録する内容 | 記入例 |
| 方針と版 | 情報セキュリティ基本方針 第1版から第2版へ改正 |
| 改正日と適用日 | 改正日[年月日]/適用日[年月日] |
| 変更内容 | 第6項の報告対象に、事故が疑われる場合を明記 |
| 周知の実施 | [送信日]に全社メール。メール対象外の人には[方法]で通知 |
| 対象者と確認資料 | 4区分を含む対象範囲、通知文面、掲載先等を保存 |
通知の受領や説明の完了を確かめることも実務上の工夫です。全員の署名や特定の受講テストを、この3基準が一律に求めているわけではありません。記録は、実際に行った周知を確認できる内容にします。
自己評価で確かめる三つの対応
| 評価基準番号 | 公式ガイドに沿って確認すること |
| 1-3-1-1 | 自社の方針が定められていること。方針の文書名を確認する。 |
| 1-3-1-2 | 4区分の対象者が定常的に最新版を参照できること。掲示板、ポータル等の周知媒体を確認する。 |
| 1-3-1-3 | 改正内容を4区分の対象者へ周知していること。改正履歴と周知媒体等を確認する。 |
上表は公式ガイドの要約です。今回の3基準には、いずれも対象外となるための条件は設けられていません。
実務でそろえる資料の例
方針の現行版、掲載先、対象者の閲覧権限、改正履歴、変更通知の文面と配信対象・日付などを、必要に応じてまとめます。専用の証跡台帳を作ること自体が要件ではありません。既存の規程やメールから確認できる形でも整理できます。
まだ改正したことがない場合
制定時から未改正である事実と、改正時に誰が、何を、誰へ、どう知らせるかを整理します。架空の改正日や通知実績を作ったり、手順の準備を実施済みと記録したりしないようにします。
公式資料の該当箇所に、未改正の場合だけの特別な判定手順はありません。未改正を理由に対象外とせず、実績がない状態を明示して、公式の自己評価手続に沿って確認します。
本日の五つの確認
□ 自社のセキュリティ対応方針と、その文書名が分かる。
□ 方針の内容が、実際の事業や社内体制と合っている。
□ 役員・従業員・派遣社員・受入出向者が最新版を参照できる。
□ 改正した場合は、対象者へ変更内容を伝えている。
□ 現行版、参照手段、改正履歴と周知の状況を確認できる。
この確認には実務上の工夫も含みます。最終的な自己評価は、公式の適合基準と自己評価方法に沿って行います。
次回は 取引先とのつながりを把握する
11月6日は、2-1-1「取引先とのビジネス又はシステム上の関係」です。どの取引先と、どの情報やシステムを通じてつながっているかを整理します。
自社で使える方針を整えたい方へ
ライトハウスコンサルタントでは、★3を見据えた現状確認や、規程・台帳・記録の準備を支援しています。既存の方針と日常業務を確認し、働く人が参照しやすく、変更内容が伝わる運用を整理します。
- 投稿タグ
- ★3, 1-3-1, SCS評価制度, セキュリティ対応方針, 中小企業, 情報セキュリティ基本方針, 社内周知
