「会社のパスワードは8文字以上にしています」。SCS評価制度の★3では、文字数に加えて認証の仕組みも確認します。多要素認証や、入力に繰り返し失敗したときの制限によって、必要な文字数の条件が変わるためです。
今回は文字数に加え、初期パスワードの変更、推測されやすい値の禁止、使い回しの禁止、関係者への周知まで、4-1-5の全5基準を扱います。ルールに何を書くかと、実際の設定で何を確認するかを整理しましょう。
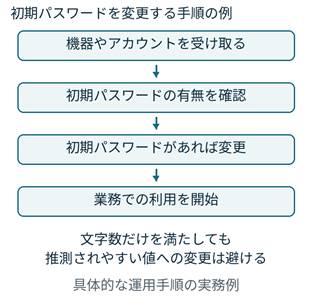
図1 4-1-5の全5基準 文字数のほかに初期値と使い方も確認する
第15回は多要素認証、第16回は端末のロック制御とPINを扱いました。今回はそれらとつながるパスワード設定のルールです。同じ数字を入力する画面でも、何の本人確認に使う情報かを分けて考えます。
パスワードの共通化が被害を広げた病院の事例
大阪急性期・総合医療センターでは、2022年10月31日にサイバー攻撃の被害を認知し、電子カルテを含むシステムが利用できなくなりました。調査報告書によると、電子カルテを含む基幹システムの再開は12月12日、診療システム全体の復旧は2023年1月11日でした。
同報告書は、院内で感染が拡大した主な要因として、共通パスワードの使用、アカウントロックの未設定、管理者権限での運用、一部サーバーへのウイルス対策ソフト未導入を挙げています。
病院の公式説明では、病院側の給食サーバーと電子カルテ群サーバーでパスワードが共通であり、そのIDに管理者権限があったため、給食サーバーから他のシステムへ侵入が広がったとしています。ここで取り上げているのは、病院内のシステムの認証情報です。
長さを満たしていても 使い回しの影響は残る
この事例を自社に引き付けると、長さのルールだけで確認を終えず、同じパスワードをどこで使っているか、侵入されたIDにどの権限があるかまで見る必要があります。これは公表事例を踏まえた実務上の考察です。
| 自社で見る点 | 確認する理由 |
| 別システムとの共通化 | 一つの認証情報を知られたとき、別のサービスでも試される可能性がある |
| 入力失敗時の制限 | 候補を変えながら繰り返し試す行為に、どの制限が働くかを確かめる |
| IDに付いた権限 | 本人確認を突破された後に、どこまで操作できるかに影響する |
長くしていれば必ず防げた、という事例ではありません。パスワードを守る仕組みと、第14回で扱った管理者権限の限定を組み合わせて考えることが大切です。また、この過去の事案について、現在のSCSへの適合・不適合を判定するものではありません。
自社のメールと業務サービスを思い浮かべる
メール、会計、顧客管理等で、覚えやすい一つのパスワードを共通にしていないでしょうか。一つのサービスで認証情報を知られた場合に、ほかへ影響を広げないためのルールが、今回の使い回し禁止につながります。
4-1-5-1 初期パスワードを変更するルールを定める
一つ目の基準は、パソコン、サーバー、スマートデバイス、クラウドサービスについて、利用者又は管理者がデフォルトパスワードを変更するよう、社内ルールを定めることです。デフォルトパスワードとは、初期状態で設定されているパスワードを指します。
図2 初期パスワードの確認を利用開始の手順に組み込む実務例
機器を受け取った人と 設定を担当する人をつなぐ
例えば、新しいクラウドの管理者IDを受け取ったとき、誰が初期設定を確認し、誰が変更するのかを決めておきます。社内の担当者と保守会社の間で「相手が済ませているはず」と思い込むと、初期値が残る原因になります。
利用開始前の確認表に、初期パスワードの有無、変更の要否、担当者、実施確認を加えると、作業の抜けを見つけやすくなります。これは運用の例であり、基準に変更までの一律の日数が定められているわけではありません。
初期値を使わないサービスでもルールは用意する
初めから利用者自身がパスワードを設定するサービスなど、初期パスワードを受け取らない構成もあります。そのサービスの手順は仕様に従って確認します。一方、4-1-5-1の対象外条件は「該当なし」です。自社の設定ルールとして、初期パスワードを残さない扱いを定めておきます。
変更済みかを確認するために、変更後のパスワードを報告させる必要はありません。作業の完了記録や、設定変更を確認できる画面・履歴等を使う方法を検討します。秘密の値を集めることと、実施状況を確認することは分けて扱います。
4-1-5-2 推測されやすい値を禁止する
二つ目の基準は、ユーザ認証にパスワードを使う場合、推測されやすい単語を設定しないよう社内ルールを定めることです。「規定の文字数に達している」ことだけでは、この基準の確認は終わりません。
公式解説書は、利用者の名前や本人に関係する情報から簡単に作ったもの、キーボードの並び順などを、容易に推測される例として挙げています。社内ルールでも、抽象的に「強いパスワード」とだけ書くより、避ける作り方を説明した方が理解しやすくなります。
| 避けたい作り方の例 | 考え方 |
| 自分の名前をそのまま使う | 本人について知り得る情報から候補を絞りやすい |
| 誕生日等を少し変える | 本人に関する情報を単純に加工しても、推測しやすさが残る |
| キーボード順に入力する | ランダムに見えても、配列を知っていれば候補にしやすい |
| 同じ元の文字列に規則的な印を足す | 長さを増やしても、元の値や付け方を知られると推測されやすい |
表は説明用の例です。実際に使うパスワード例を全員へ配布すると、同じ値をそのまま採用されるおそれがあります。研修では、完成した秘密の値を見本にするより、避ける作り方と設定時の手順を伝えます。
長いパスフレーズを使う場合も 条件に合わせる
複数の語を組み合わせて長い文字列にしたものを、パスフレーズと呼びます。公式解説書は、十分な長さを設定できる場合に、複数の単語をランダムに組み合わせる方法も紹介しています。
使い慣れた決まり文句を選ぶだけでは、推測されにくいとは限りません。自分に関係する情報や分かりやすい規則に頼らず、使うサービスで設定できる文字数等も確認します。
なお、次の4-1-5-3で「多要素認証も所定の試行回数制限も実施できない場合」に当たるときは、英大文字・英小文字・数字を含める条件があります。長いパスフレーズという説明だけで、その条件を省略してよいとは判断しません。
記号を全員に必須とする基準ではない
文字数に制約がある場合に、英大文字・英小文字・数字・記号を組み合わせることは、解説書が示す望ましい方法です。SCSの全利用者に記号を一律必須とする要件とは区別します。自社が追加のルールを設ける場合も、公式基準の条件と自社の方針が分かる書き方にします。
4-1-5-3 8文字と10文字の条件を分ける
三つ目の基準は、認証方法に応じた保護対策を社内ルールに定めることです。4-1-3-3に沿う多要素認証、又は所定のアカウントロックを使い、パスワードを8文字以上にします。それらを実施できない場合は、英大文字・英小文字・数字を含む10文字以上とします。
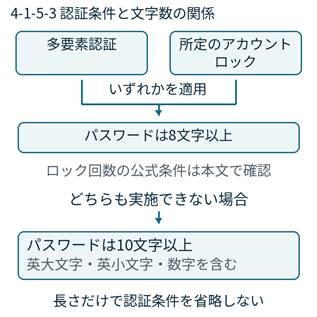
図3 8文字以上には認証の保護対策を組み合わせる
8文字の条件には 多要素認証又はロックを組み合わせる
ここでいうロックの公式文言は「試行が少なくとも10回失敗した場合にアカウントロックするように制限したうえで」です。本稿では説明用の設定例を「10回の失敗でロック」とし、原文を「10回以内」等には書き換えません。
第16回の端末制御には、失敗のたびに試行間隔を延ばす選択肢もありました。しかし、この基準のロック条件と、待ち時間を設けることは同じではありません。「少し待たされるから8文字でよい」と判断せず、認証の仕様を確認します。
10文字の条件は 機能を使わない自由な選択肢ではない
多要素認証又は所定の試行回数制限を実施できない場合に、10文字以上の条件を用います。大文字、小文字、数字の三種類を含めることもセットです。 実務では、利用できる機能と適用状況を確認したうえで、どの条件を使ったかを記録します。
また、重要な機密情報を扱うクラウドには、第15回の4-1-3-2による常時多要素認証の要求があります。今回の10文字条件やアカウントロックを理由に、その要求を省けるわけではありません。関連する基準を併せて確認します。
設定ルールを 実際の認証に適用する
4-1-5-3の適合基準では、ルールを定めることに加えて、ユーザ認証に適用していることも確認します。規程に8文字と書いてあっても、必要な多要素認証やロックが働いていなければ、実際の状態と説明が一致しません。
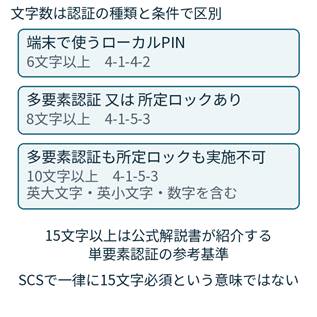
図4 6文字 8文字 10文字 15文字は 適用する場面を区別する
端末PINの6文字を オンラインのパスワードへ広げない
前回扱った端末のローカル認証PINと、サービスのユーザ認証に使うパスワードは区別します。ローカルPINの6文字を、オンラインのパスワードへ一律に当てはめることはできません。
最低条件より長くすることも検討する
公式解説書は、可能な限り長さを増やす考え方を示し、NIST SP 800-63 Revision 4の単要素認証での15文字以上も参考として紹介しています。これは、SCSの全対象が一律15文字必須になったという意味ではありません。
また、長いパスワードを設定できないシステムには、文字数上限の拡張や認証機能の改修、多要素認証に対応するシステムへの移行等を、計画的に検討することを強く推奨しています。
管理画面と対象IDを照らし合わせる
実務では、最小文字数、多要素認証又はロックの条件、その設定を適用するIDの範囲を確認します。設定変更前からあるIDにも適用されるかは、製品の仕様によって確かめます。管理画面で機能を有効にしたことだけで、対象者全員への適用まで判断しないようにします。
4-1-5-4 機器やサービス間で使い回さない
四つ目の基準は、ユーザ認証にパスワードを使う場合、情報機器とサービスの間で使い回さないよう社内ルールを定めることです。別々のサービスに同じパスワードを登録すると、一つで知られた情報を、ほかでも試される可能性が生じます。
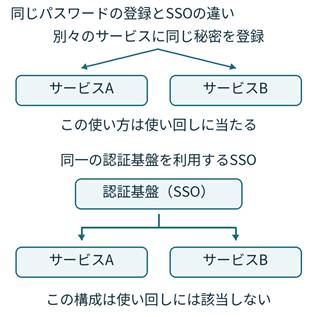
図5 別々の登録先での使い回しと 同一認証基盤を使うSSOの違い
SSOは 使い回しと区別される
シングルサインオンは、一つの認証基盤で本人確認を行い、連携したサービスを利用する仕組みです。SSOという略称が使われます。公式解説書は、同一の認証基盤を利用するSSO等は使い回しに該当しないと説明しています。
「いつも同じパスワードを入力している」という利用者の感覚だけでは、使い回しかどうかを判断できない場合があります。管理担当者は、同じ認証基盤へ接続しているのか、それぞれのサービスへ同じ値を登録しているのかを、連携設定やサービスの説明で確認します。
保守用や管理者用のIDも整理する
日常業務の利用者用IDだけでなく、サービスを設定する管理者用IDや保守用の認証も確認対象として整理します。別々のシステムに入るための秘密を共通にしていないかを確認すると、今回の病院事例を自社の点検につなげられます。
異なるパスワードを安全に管理する方法や、漏えいを疑った場合の変更手順は、次回の4-1-6で扱います。記憶だけに頼る運用が難しい場合は、設定ルールと安全な保管方法を一緒に整えることが実務上の対応になります。
4-1-5-5 役員や派遣社員を含めてルールを伝える
五つ目の基準は、4-1-5-1から4-1-5-4までの設定ルールを、役員、従業員、派遣社員、受入出向者に周知することです。正社員だけに説明して終えると、対象となる人にルールが届かない可能性があります。
周知の方法は一つに限定されていません。公式解説書には、社内ポータル、セキュリティ教育、社内メールマガジン等の例があります。 自社で対象者が実際に確認できる方法を選びます。
利用者向けの案内は やることが分かる文章にする
以下は社内案内を作るときの文章例です。自社の対象システムや手順へ合わせて調整します。認証条件と文字数は、管理担当者がシステムごとに決めた内容を別表等で示すと、利用者の判断に任せずに済みます。
機器やサービスに初期パスワードが設定されている場合は、所定の手順に従って変更してください。自分の名前、誕生日等の本人に関係する情報や、キーボードの並びなど、推測されやすい値は使わないでください。
パスワードは、利用するシステムに指定された長さと文字の条件を満たすものにしてください。情報機器や別々のサービスで使い回さないでください。同じ認証基盤に連携するSSOの扱いが分からない場合は、管理担当者へ確認してください。
設定画面で条件を満たせない場合や、手順が分からない場合は、自己判断で短い値等を使わず、社内の相談先へ連絡してください。パスワードそのものをメール等で報告する必要はありません。
入社時やルール変更時にも届くようにする
一度案内を送った後に加わる人にも伝わるよう、入社や受入れの手順へ組み込みます。既存の利用者には、何が変わり、どのサービスで対応するかを示します。これは周知を継続するための実務例です。
| 記録する内容の例 | 後から説明できること |
| 周知したルールの版と日付 | どの内容を伝えたか |
| 対象者と周知手段 | 役員等を含む対象者へ、どの方法で伝えたか |
| 案内本文や掲載先 | 初期値、推測しやすい値、認証条件、使い回しを説明したか |
| 問合せ先と追加案内 | 分からない人や新しく加わる人に対応できるか |
表は記録方法の例です。受講確認や理解度の確認を加える場合も、それを今回の5基準で指定された唯一の方法として説明しないようにします。
全5基準と 自己評価で確認する資料
設定ルールを一つの文書にまとめても、複数の既存規程へ記載しても、各基準に対応する内容がどこにあるかを説明できるようにします。確認資料の整理例は次のとおりです。実際の秘密のパスワードを提出させるための表ではありません。
| 評価基準番号 | 確認する内容と資料の例 |
| 4-1-5-1 | 初期パスワード変更のルール。認証・パスワード管理規程等と文書名 |
| 4-1-5-2 | 推測されやすい単語を禁止するルール。規程等と文書名 |
| 4-1-5-3 | 認証条件に応じた長さ等のルールと実際の適用。規程、設定画面、認証ログ、設定確認結果等 |
| 4-1-5-4 | 機器・サービス間の使い回し禁止。規程等と文書名、SSO利用時は認証基盤との関係 |
| 4-1-5-5 | 役員・従業員・派遣社員・受入出向者への周知。社内ポータル等の掲載内容、案内記録 |
公式の自己評価では、ルールの記載と文書名、4-1-5-3では実際の適用、4-1-5-5では周知媒体等を確認します。表の整理方法自体が公式の指定様式というわけではありません。
パスワードを使っているなら 多要素認証でも対象になる
対象外条件は、4-1-5-1が「該当なし」、4-1-5-2から4-1-5-5が「ユーザ認証にパスワードを利用しない場合」です。多要素認証の一部としてパスワードを使っているなら、この対象外条件には当たりません。
今日の一歩は 社内ルールと一つのサービスを照合すること
まず、普段使っているクラウド等を一つ選び、多要素認証やアカウントロックの条件と、最低文字数の設定を確認してください。その結果が、自社の規程と一致しているかを照合します。
続けて、初期パスワード、推測されやすい値、使い回しの禁止が書かれているかを確かめ、対象者への周知につなげます。設定できない機能や文字数の制約が見つかった場合は、利用する認証方式やシステムの見直しが必要かを、管理担当者と整理します。
次回は 安全な保管と漏えい時の変更を扱う
11月18日は、4-1-6「パスワード管理ルール」の全3基準です。設定した後の保管方法、漏えい又はその疑いがあるときの速やかな変更、関係者への周知を扱います。今回の5基準には、全員に一律で定期変更させる周期は定められていません。
連載の関連項目とご相談
第1回は連載目次、第14回は管理者権限、第15回は多要素認証、第16回は端末のPINとロック制御です。今回の設定ルールと、次回の安全な保管・変更手順を合わせて、自社の認証管理を整理してください。
ライトハウスコンサルタントでは、★3を見据えた現状確認や、規程・台帳・記録の準備を支援しています。現在のパスワード規程と各サービスの認証設定を照らし合わせ、見直す内容や確認資料を整理するお手伝いをしています。
