会社のパソコンだけを確認すればよいのでしょうか。自宅で使う私物パソコン、メールやファイル共有のクラウド、保守会社が接続する機器も気になります。★3の準備では、最初に「どの組織として登録するか」と「何に対策するか」を整理します。
これを決めずにチェックを始めると、本社の機器は確認したのに在宅勤務の端末が抜けたり、社外のサービスを誰も確認していなかったりします。今回は、範囲の決め方と、判断に迷いやすい例を説明します。
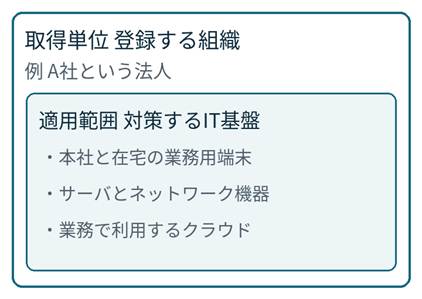
図1 取得単位と適用範囲の関係 A社は説明のための架空の会社
二つの言葉を 分けて考える
取得単位は、登録の対象となる組織です。原則は法人または個人事業主の単位になります。適用範囲は、その組織について要求事項・評価基準を当てはめる範囲です。IT基盤とは、仕事で使う端末、サーバ、ネットワーク、クラウドなどの土台を指します。
本日の説明は、自己評価の前に行う範囲設定です。個別の要求事項番号はありません。関連する項目を本文に番号で示しますが、その項目の全条件は各回で詳しく扱います。
取引先との接続も 確認する理由
2022年10月31日、大阪急性期・総合医療センターでランサムウェア被害が発生しました。電子カルテが暗号化され、診療が制限されました。ランサムウェアは、データを使えなくするなどして身代金を要求する不正なソフトウェアです。
調査委員会の報告は、給食事業者側の保守用VPNを入口に、病院の給食サーバーなどへ侵入した経路を推定しています。VPNは、離れた場所のネットワークへ接続する仕組みです。最初の侵入については、機器の脆弱性を使った可能性と、漏えいしたID・パスワードを使った可能性が示されています。
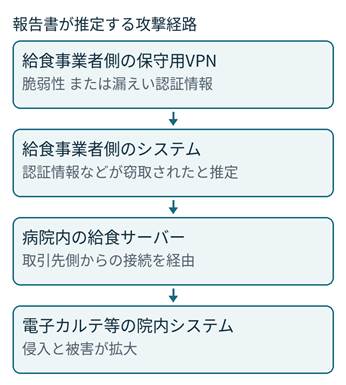
図2 病院の調査報告書概要 1〜2ページに基づく推定経路の簡略図
報告書は、外部接続機器の保守や脆弱性管理について、役割分担が曖昧だったことも指摘しています。自社と取引先の接続について「何がつながるか」「誰が管理するか」を確かめる必要性が分かる事例です。
ただし、取引先の機器をすべて自社の適用範囲へ入れる、という意味ではありません。範囲外の相手との接続や、管理の分担を確認することが大切です。この事例は、当時の組織を現在のSCS基準で判定するために取り上げているものではありません。
まず 登録する組織を決める
取得単位の原則は、法人または個人事業主です。法人の場合には、条件を満たす事業部・事業所などの一部組織や、複数法人をまとめた企業グループを単位にすることもできます。
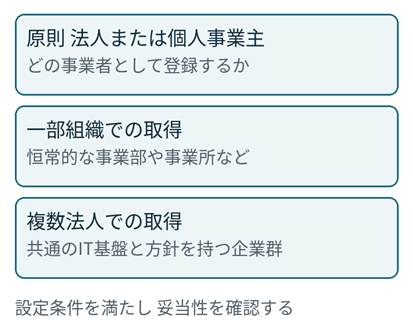
図3 取得単位の主な選び方 順番ではなく選択肢を示す
事業部や事業所で取得する場合
組織の区分と、その組織に所属するセキュリティ対策の責任者が明確であることを確認します。また、期間限定のプロジェクト組織ではなく、継続して存在する組織である必要があります。規模が小さいことだけを理由に選べないわけではありません。
企業グループで取得する場合
含める法人をすべて列挙し、全法人で共通のIT基盤を利用し、共通のセキュリティ対応方針を適用していることを確認します。各社が独自のシステムや細かな規程を併用することはできます。
自社で決めた後に 妥当性を確認する
範囲は自社の責任で定めます。★3確認責任者は、法人以外の単位にする合理性や、適用範囲の妥当性を確認します。合意した後、後続の確認へ進みます。修正が必要とされた場合は、修正した内容を再確認してもらいます。
建物の中と外で 対象を分けない
適用範囲は、取得単位となる組織が利用するIT基盤を踏まえて決めます。「営業システムだけ」「人事システムだけ」のように、特定業務のシステムだけを選ぶことはできません。
公式の解説書では、端末やサーバ、ネットワーク機器等について、次のいずれかに当てはまるものを含める考え方が示されています。除外する場合の条件は後述します。
| 通信の関係 | 身近な例 |
| インターネットからの通信を受ける | 自社が管理する公開Webサーバ |
| インターネットで外部と通信する | メールやクラウドを使う業務用PC |
| その通信を制御する | ルータ、ファイアウォール、VPN機器 |
ファイアウォールは、通信を許可したり遮断したりする仕組みです。会社の建物の外にあっても、業務に使う端末や自社が利用するクラウドなどを確認します。
自社が管理する公開サーバは すべて含める
取得単位となる組織が管理するインターネット公開サーバは、すべて適用範囲に含めます。Webサーバやメールサーバが該当します。クラウド上に置いた自社管理のWebサーバも、設置場所が社外という理由で外すことはできません。
機器の箱だけでなく 動かしているソフトも見る
範囲には、機器本体に加え、OS、ミドルウェア、アプリケーションも含まれます。OSは機器の基本ソフト、ミドルウェアはその上で業務ソフトなどを動かすためのソフトです。例えば、WebサーバではPHPなどの実行環境も確認対象を整理するうえで重要になります。
保守を外部に任せている場合も、何を自社が管理し、どの作業を委託しているかを確認します。業務で利用するクラウドについては、利用者と提供者の分担に沿って確認する方法を後の節で説明します。
関連する要求事項は、機器・OS・ソフトの把握が3-1-1、ネットワークの把握が3-1-2、パッチ・アップデートの手続が4-4-4です。対象を洗い出すことが、その後の確認の出発点になります。
私物端末と在宅勤務は 所有者と用途を確認する
役員や従業員が私物のPC・スマートフォンを業務に使うことを、BYODと呼びます。業務に使う私物端末は適用範囲に含めます。ただし、業務上の通話・SMS・多要素認証のためだけに利用する機器は、除外できます。
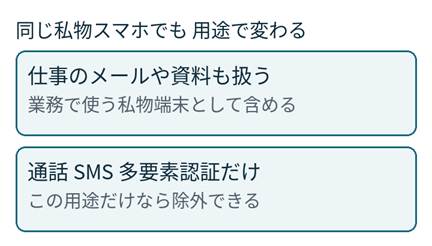
図4 私物スマートフォンの用途による扱い 他の業務利用がないかも確認
多要素認証は、パスワードに加えて認証アプリなど、異なる種類の確認手段を組み合わせる方法です。認証にしか使わないつもりの端末で、実際には仕事のメールも見ていないか、使い方を確認してください。
| 在宅勤務で使うもの | 適用範囲の扱い |
| 会社支給の業務用PC・スマホ | 含める。利用場所は問わない |
| 役員・従業員の私物PC | 業務に使う場合は含める |
| 会社支給のルータ | 含める |
| 個人所有の自宅ルータ | 含める必要はない |
個人所有のルータを含めない場合でも、その先にある業務用端末は確認します。解説書は、接続する端末でソフトウェアファイアウォール等の対策を行うことを「望ましい」としています。ここは必須条件と区別して読んでください。
VPN経由で業務を行う場合、外部ネットワークとの境界は、VPNの接続先に設置されたネットワーク機器として扱います。自宅の機器だけでなく、会社側の接続口も整理します。
クラウドと委託先の 管理の分担を整理する
業務用のクラウドや、親会社が提供する共通ネットワークは、自社のIT基盤の一部になり得ます。他社が設備を持っているという理由だけで、まとめて対象外にはできません。
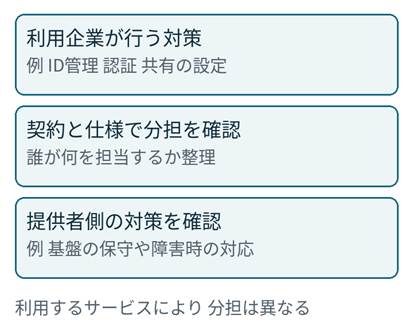
図5 クラウドの責任分担の考え方 具体的な分担はサービスと契約による
例えば、完成したメールサービスを使う場合と、借りたクラウドサーバに自社でソフトを入れる場合では、自社が更新や設定を行う範囲が変わります。自社で行う対策を実施し、提供者側の対策は、サービス仕様、契約、公開される報告書等で確認します。特定の種類の報告書を必ず入手しなければならない、という意味ではありません。
関連項目は、外部情報サービスの管理3-1-3、利用者IDの管理4-1-1、管理者IDの管理4-1-2、認証の強度・方法4-1-3などです。
委託先所有の端末は 別の扱いになる
保守会社などの委託先が所有する端末から自社システムへ接続する場合、その端末自体は自社の適用範囲に含めません。ただし、自社の機密情報や業務システムを扱う条件を定め、守られているかを確認する必要があります。
条件を具体化するときには、利用者、接続目的、アクセスできる範囲、更新やマルウェア対策の状況、事故時の連絡方法などが検討例になります。この列挙は実務上の例であり、公式の固定様式ではありません。取引先との接続の把握は2-1-1、ネットワークの境界防護は4-5-1につながります。
除外するときは 対象と理由と境界を示す
適用範囲から除外する機器やシステムがある場合は、その対象と理由を一覧等に整理し、範囲の説明に記載します。範囲内との境界では、外側で起きた侵害が容易に内側へ広がらないよう、環境に応じた保護が必要です。
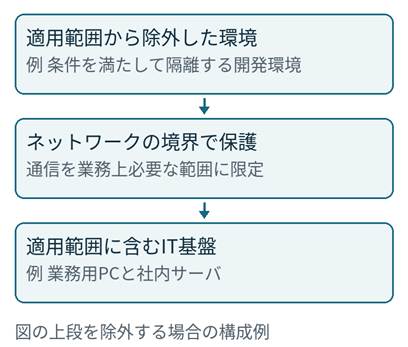
図6 除外した環境と適用範囲との境界を保護する構成例
ファイアウォール、VLAN(ネットワークを論理的に分ける仕組み)、クラウドのネットワーク制御機能等で区分し、通信を業務上必要な範囲に限定します。IDやパスワードを分けるだけでは、この境界保護の代わりにはなりません。接続が完全に途絶えていなくても、必要な条件を満たせば境界として扱えます。
開発環境や工場の設備は名前だけで除外しない
制御システムや、事業上の事情で基準の遵守が難しく、範囲から隔離して運用する環境などには、対象外とする考え方があります。ただし、範囲内のIT基盤と接続し、必要な境界保護がない場合は、制御システムであっても範囲に含めなければなりません。顧客へ提供する製品やサービス基盤等は、管理・運用主体も踏まえ、解説書3.2.2に照らして扱いを確認します。
共通ネットワークを分けにくい場合
他の事業部やグループ会社と基盤を共用している場合には、常にネットワーク分離までを求めるわけではありません。分離等を行わない場合は、範囲外となる組織の対策状況を把握し、★3の要求事項・評価基準と同等以上の対策が行われていることを確認する必要があります。
境界防護の関連番号は4-5-1です。通信を限定する考え方では、評価基準4-5-1-4、4-5-1-5も参照します。設定を確かめる方法は11月25日に詳しく扱います。
今日作るのは 範囲を説明する短いメモ
最初から精密なネットワーク図を作る必要はありません。まずは、組織、利用するIT基盤、範囲外との接続が分かる下書きを作り、担当者や保守会社と確認します。次は架空の小規模事業者を想定した記入例です。公式の申請様式ではありません。
| 整理する欄 | 記入例 |
| 取得単位 | A社という法人。本社と営業所を含む |
| 適用範囲 | 業務用PC、在宅の業務端末、社内サーバ、自社管理の公開Webサーバ、通信機器、業務用クラウド |
| 範囲に含めないものと理由 | 従業員が個人所有する自宅ルータ。解説書3.2.3の取扱いによる |
| 社外との接続と管理の分担 | 保守会社の端末が接続する。接続口、利用条件、条件の確認方法と担当者を別紙に記載 |
| これから確かめること | 在宅端末の用途、公開サーバの一覧、保守接続の設定、クラウドの担当範囲 |
メモの次に、範囲の内側と外側、接続口を簡単な図にします。除外する設備があれば、除外理由と境界で行う保護も追記します。内容をアセスメントシートの「適用範囲に係る質問事項」への回答に反映し、★3確認責任者と妥当性を確認します
今日の確認リスト
□ どの法人・個人事業主・事業部等として登録するか説明できる。
□ 自社が管理する公開サーバ、クラウド、在宅の業務端末を洗い出した。
□ 私物端末と委託先所有端末の扱いを区別した。
□ 除外する対象と理由、境界の保護方法を説明できる。
□ 不明な点と確認先を整理し、確認責任者と範囲を確認する準備ができた。
次回は 対策を進める責任者と連絡先を決める
第3回は、要求事項1-2-1「セキュリティ推進活動部門」を扱います。今回整理した範囲について、誰が判断し、誰が実行し、誰へ連絡するのかを決めていきます。
自社の対象範囲を整理したい方へ
ライトハウスコンサルタントでは、★3を見据えた現状確認や、規程・台帳・記録の準備を支援しています。在宅勤務やクラウド、委託先との接続を整理し、現在の体制で進める順番を一緒に考えます。
