「この更新、誰が判断するのですか」。ソフトの弱点が見つかったとき、担当者が分かっていても、費用や停止時間を決める人が分からなければ対応は進みません。毎日の相談や確認を受け付け、必要な判断につなぐ仕組みが必要です。
今回は、SCS評価制度の★3で求められる1-2-1「セキュリティ推進活動部門」を扱います。担当を決め、役割・責任・権限を割り当て、連絡先を用意し、その体制を年1回以上点検する項目です。
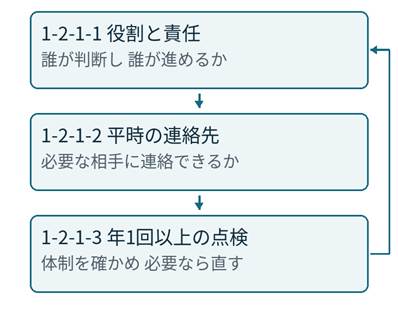
図1 1-2-1の三つの評価基準と見直しの関係
「平時」とは、事故が発生していない普段の状態です。機器の更新、社内からの相談、委託先との調整などを、誰が進めるかを決めます。事故発生時の連絡や対応手順は、11月27日の6-1-1で詳しく扱います。
PHPの注意喚起を 会社の行動につなぐ
2026年10月22日、IPAはPHPの脆弱性「PHP2shell」への対策を呼びかけました。PHPは、Webサイトなどを動かすために使われるソフトです。10月27日の更新では、二つの脆弱性が米国の政府機関CISAの悪用確認済み脆弱性の一覧に追加されたことを伝えています。
同じ更新時点で、IPAは国内の攻撃被害事例を把握していないとしています。国内で被害が確認された事例と、対策を促す注意喚起は区別して読みましょう。
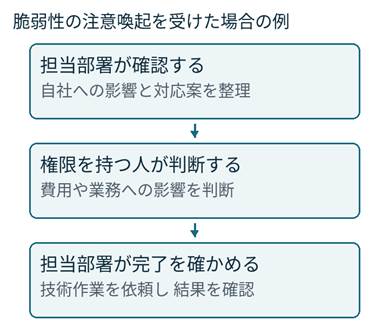
図2 注意喚起を受けた会社の分担例 公式の指定手順ではない
例えば、自社サイトの保守会社から更新の提案が届いた場合、担当者は対象や作業時間、費用、作業後の確認方法を整理します。業務への影響や追加費用があるなら、判断権限を持つ人に相談します。普段の権限内で対応できる作業まで、毎回社長の承認待ちにする必要はありません。
IPAも、修正対応が難しい場合には、担当者に加えて事業責任者や経営層が人員・予算・保守体制を検討するよう案内しています。PHPに限らず、VPN機器や業務ソフトの更新でも同じ分担が役立ちます。
この図は1-2-1の役割分担を説明する実務例です。更新そのものの手続や確認は、11月23日の4-4-4「セキュリティパッチ・アップデートの手続」で扱います。
体制があっても 報告と指示が届かなかった実例
2015年、日本年金機構は標的型攻撃を受け、約125万件、対象者約101万人分の年金個人情報が流出しました。標的型攻撃は、狙った組織に不正な添付ファイル付きメールなどを送り、侵入を試みる攻撃です。
厚生労働省の検証委員会は、情報セキュリティの体制は設けられていたものの、実効的な指揮の下で対応を進める準備が不十分だったと指摘しています。また、情報共有が不足し、幹部への状況報告や、現場への明確な指示が機能していなかったことを挙げています。
この事例から学べるのは、担当名を図に書いた後に「何を判断できるか」「誰へ相談するか」「判断をどう現場に戻すか」まで確かめる必要がある、ということです。以下は、その考え方を小さな会社に当てはめた実務例です。
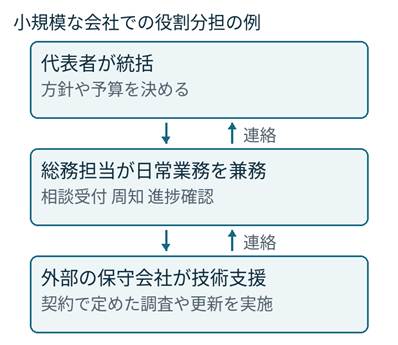
図3 社内の判断と委託先の作業をつなぐ体制例 矢印は連絡の往復
大きな組織の体制をそのまま再現する必要はありません。自社の規模と業務に合わせて、判断と作業の受け渡しを決めます。この事例の原因を担当者の決め方だけに帰したり、現在のSCS基準への適否を判定したりするものではありません。
1-2-1-1 誰が何を担うかを決める
まず、セキュリティを統括する人と担当部署を決め、双方の役割・責任を定めます。要求事項全体では、担当する部署・役員・従業員を決め、責任と権限を割り当てることも求めています。役割名と担当者名の一覧だけで終わらせず、何を行い、何を決められるかを書きます。
統括する人は 必要な判断ができる人にする
公式の解説書でいう「セキュリティを統括する役員」は、必要な権限と責任を持つ人です。会社法上の役員であることが必須ではありません。法人全体なら取締役や執行役員など、事業部が対象なら事業部長などが例示されています。
CISOという名称も例示です。CISOはセキュリティを統括する責任者を指す言葉ですが、その肩書を新設すること自体が要件ではありません。予算、対策の優先順位、業務への影響を判断できることが大切です。
| 役割の例 | 決めることや担当する仕事の例 |
| 統括する人 | 方針の策定・見直しを指示する。予算や対策を承認する。担当部署が判断できる範囲を決める。 |
| 担当部署と担当者 | 日常の相談を受け、対策や教育を進める。委託先の作業を調整し、状況を統括者に伝える。 |
| 外部の専門家 保守会社 | 契約で定めた範囲の助言、調査、設定、更新等を担う。結果や未対応の事項を社内担当へ報告する。 |
兼務や外部委託では 引き受ける仕事を明記する
図3の「代表者が統括し、総務担当が兼務する」という分担は、実務上の一例です。兼務というだけで適合するわけではありません。担当者が実際に業務を行える時間、知識、相談先も考え、必要な役割を果たせる形にします。
実作業を外部へ委託し、委託先を管理することで役割を果たす方法は、解説書に示されています。社内では誰が依頼し、結果を確認し、未対応の事項を判断するかを残しておきます。
個人事業で複数の役割を一人が担う場合も、「自分が全部担当する」で省略せず、判断、日常管理、外部への依頼を分けて書き出すと確認しやすくなります。これは整理の提案であり、一人であることを理由に基準が対象外になるという意味ではありません。
1-2-1-2 平時に使える連絡先を用意する
平時のセキュリティ推進活動に必要な役員・担当部署の連絡先リストを作ります。解説書は、必要な連絡先を網羅することと、実際に連絡できることを重視しています。
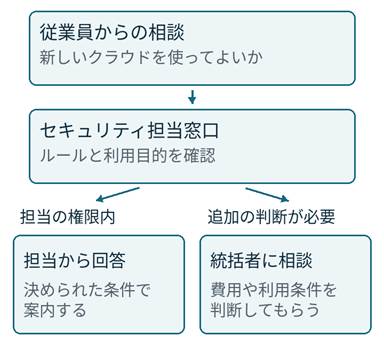
図4 新しいクラウドの利用相談を受けた場合の連絡例
連絡先は「社長」「総務」とだけ書くのではなく、どのメール、内線、チャット窓口へ連絡すればよいか分かる状態にします。担当者から従業員への周知や依頼が、どの経路で届くかも整理します。
| 連絡する目的 | リストに載せる相手の例 |
| ルールや使い方の相談 | セキュリティ担当部署の窓口 |
| 担当者の権限を超える判断 | セキュリティを統括する人 |
| 機器やサービスの確認 | 社内のシステム管理者。必要に応じて保守会社の窓口も追加 |
不在時の連絡先や、メール・チャットが使えないときの電話等を用意すると、連絡を取りやすくなります。これらは運用上の工夫です。特定の手段や代行者の人数が、1-2-1で一律に指定されているわけではありません。
社内で必要な人が使える場所に保管し、連絡先が変わったら更新する運用を決めましょう。名簿には個人情報も含まれるため、公開Webページへ掲載する必要はありません。
1-2-1-3 年1回以上 実際に体制を点検する
1-2-1-1と1-2-1-2で定めた平時の体制は、年1回以上点検します。担当者が変わっていないか、役割や権限が実態と合っているか、連絡先が今も使えるかを確認します。自己評価では、その点検を行った記録を確かめます。
図5 体制を点検して記録する流れ 記録欄は実務上の例
例えば、連絡先に退職者が残っていれば更新し、後任者へ担当業務を説明します。異動、退職、委託先変更のときにも見直す運用を加えると、年次点検まで古い情報を放置しにくくなります。「年1回以上」は公式の条件で、変更時の追加確認は実務上の提案です。
| 確認する点 | 点検結果の記入例 |
| 担当と判断権限 | 統括者と総務担当の役割・権限に変更なし |
| 連絡先 | 保守会社の窓口変更を反映し、連絡可能と確認 |
| 記録と修正の完了 | 点検日・点検者・対象文書の版・結果・修正完了日を記録 |
「来年点検する予定」と書くだけでは、点検の実績を示せません。新しく体制を作った場合も、その内容を実際に確認したうえで記録を残します。変更がなかった場合も、何を確認して変更なしと判断したかが分かるようにします。
そのまま書き始められる 体制の記入例
以下は、代表者と総務担当がいる架空の小規模企業を想定した記入例です。公式の指定様式ではありません。人名、役職、権限の範囲、実際の連絡先を自社に合わせて埋めてください。文書は一つにまとめても、既存の規程や一覧を組み合わせても構いません。
役割と権限の記入例
| 記入欄 | 記入する内容の例 |
| 統括する人 | 代表者[氏名]。方針、予算、対策の優先順位を決定する。担当部署からの相談を受け、必要な判断を行う。 |
| 担当部署と担当者 | 総務[氏名]。社内相談、ルールの周知、委託先との調整、進捗確認、点検記録の管理を担当する。 |
| 担当者の権限 | 承認済みの予算と手順の範囲で定常作業を依頼できる。追加費用や業務停止を伴う変更は、定めた承認者に相談する。 |
| 外部へ委託する作業 | 保守会社[社名]に、契約対象の機器・ソフトの調査や更新を依頼する。総務担当が結果と残課題を確認する。 |
連絡先リストの記入欄
| 欄 | 書き方の例 |
| 目的と相手 | 社内相談/総務の窓口、判断の相談/統括者、技術確認/システム管理者 |
| 連絡方法 | 部署名、担当者名、メール、内線、チャット窓口など、実際に使う連絡先を記入 |
| 補助情報 | 対応時間、不在時の連絡方法、更新日、管理者を必要に応じて追加 |
点検記録の記入欄
点検日[年月日]/点検者[氏名]/確認した文書[文書名と版]/確認内容[役割・権限・連絡先]/結果[変更の有無と内容]/修正担当[氏名]/修正完了日[年月日]/次回点検予定[年月日]。
この記入例を埋めたら、指名された人と内容を確認します。文書に書いた担当と権限が実態に合い、必要な依頼や相談ができることを確かめるところから、運用を始めましょう。
自己評価で示す資料と 本日の確認
自己評価では、「決めた」と答えるだけでなく、どの文書に定め、いつ点検したかを確かめます。公式ガイドが挙げる資料を参考に、次のように対応させると探しやすくなります。
| 評価基準番号 | 確認できるようにする資料 |
| 1-2-1-1 | 統括者・担当部署の指名と役割・責任が分かる社内規程、体制図、発令文書等 |
| 1-2-1-2 | 平時に必要な役員・担当部署の連絡先が分かる一覧等 |
| 1-2-1-3 | 平時の体制を年1回以上点検したことが分かる記録 |
規程、体制図、発令文書をすべて別々に新設することが求められているわけではありません。既存文書に必要な内容があれば活用できます。古い版と最新の版が混ざらないよう、文書名、版、保管場所を整理しておくと確認が進めやすくなります。
五つの確認
□ 統括する人と担当部署を決め、担当する従業員も明確にした。
□ 役割・責任と、判断できる権限の範囲を文書で確認できる。
□ 平時に必要な役員・部署へ連絡できるリストを用意した。
□ 平時の体制を実際に点検し、実施日と結果を記録した。
□ 年1回以上点検する運用を定め、必要な修正を反映している。
今回の1-2-1は、上記三つの評価基準をすべて扱いました。いずれも公式ガイドに対象外となる条件は設けられていません。この項目の対応ができても、★3全体への適合を示したことにはならないため、ほかの項目も順に確認します。[1]
次回は 守る情報のルールを整える
11月4日は、1-2-3「守秘義務のルール」です。役員・従業員・派遣社員・受入出向者を対象とするルールと、入社・受入れ時の説明を、具体例で整理します。
自社の体制を整理したい方へ
ライトハウスコンサルタントでは、★3を見据えた現状確認や、規程・台帳・記録の準備を支援しています。兼務や外部委託を含む現在の体制を整理し、必要な役割と進め方を一緒に考えます。
