仕事で使うパスワードを、共有チャットへ誤って投稿してしまった。すぐに投稿を消したので、もう対応は終わりでしょうか。誰かが既に見たり保存したりしていれば、画面から消すだけでは、そのパスワードを使われる可能性が残ります。
前回は、パスワードを設定するときの条件を扱いました。今回は、設定した後の保管と、漏えい又はその疑いがあるときの変更です。実際に不正利用されたと分かるまで待たずに動けるよう、全3基準に沿ってルールを整えます。
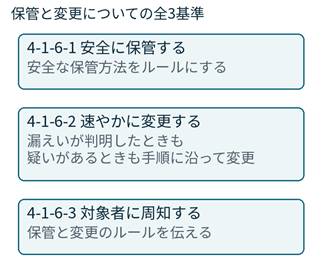
図1 4-1-6の全3基準 安全な保管と変更の手順を関係者へ伝える
今日の到達点は、何を漏えいの疑いと考え、誰へ連絡し、どの方法で変更するかを説明できることです。保管場所を決めるだけでなく、困ったときに手順を開ける状態まで考えます。
ファイルを削除しても 管理用キーが有効なまま残った事例
生成AIの利用を仲介するソフトウェア「LiteLLM」の開発元は、2026年10月23日付の原因調査報告で、5月27日に公開した設定ファイルに、内部サービスの管理用キーが含まれていたと説明しています。約3時間後にファイルは削除されましたが、元の情報は公開履歴に残り、キーの失効も行われていませんでした。
10月10日、攻撃者は有効なままのキーを使って内部サービスへアクセスし、別の認証情報を取得しました。その後の操作を経て、10月21日には不正な内容を含むLiteLLM 1.107.0が配布されています。日付は公式報告の表記です。
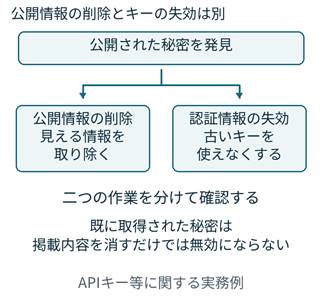
図2 公開情報を削除する作業と 古い認証情報を無効にする作業は別
パスワードと管理用キーは区別して読む
この事例で公開されたのは、人がログイン画面に入力するパスワードではなく、内部サービスのAPIにアクセスする管理用キーです。APIはソフトウェア同士が連携するための窓口、キーはその利用を認証するための情報と考えると分かりやすくなります。
今回のSCSの3基準はパスワードを対象とします。管理用キーの失効は関連する実務対策として紹介しています。共通する教訓は、漏れた情報の掲載場所への対応に加え、その情報を使ったアクセスを止める対応が必要だということです。
GitHubの公式資料も、パスワードやトークン等の秘密を公開してしまった場合は、まず無効化や変更を行うよう説明しています。ファイルの削除だけで悪用を防げるとは扱っていません。
4-1-6-1 安全に保管する方法をルールにする
一つ目の基準は、パスワードを安全に保管する社内ルールを定めることです。紙に記載して施錠保管する方法や、パスワード管理アプリを利用する方法等が例示されています。紙とアプリの両方を導入するという要件ではありません。
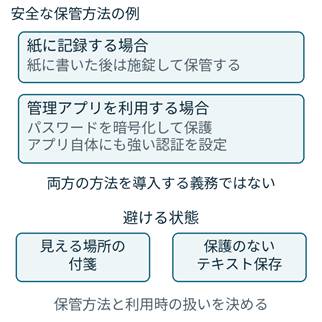
図3 保管方法の例 紙は施錠し アプリ自体の認証も保護する
紙に書く場合は 誰が見られる状態かを確認する
紙に記録すること自体を一律禁止する基準ではありません。机の上のメモや、モニターに貼った付箋のように、内容が見える状態にしないことが大切です。公式解説書も、端末やその周辺への付箋の貼付を避けるよう説明しています。
自社で紙を使うなら、どこへ施錠保管し、鍵を誰が管理するかを具体化します。自宅で業務を行う人にも同じ考え方を伝えます。必要なときに取り出せることと、周囲の人が自由に読めないことを両立させる運用の例です。
管理アプリを使う場合は その入口も守る
公式解説書は、管理アプリによる暗号化保管を有効な方法とし、アプリ自体への強い認証等を望ましい管理として示しています。保護せず平文、つまり内容をそのまま読める状態でテキスト保存することも避けるとしています。
会社で使う方法を決め、利用開始や復旧の手順も確認します。アプリ名を指定するだけでなく、どの端末で使い、利用者が入れなくなったときに誰へ相談するかを決めると、運用しやすくなります。
また、仕事を代わってもらうためでも、自分のパスワードを他人に教えないことを解説書は求めています。代理対応が必要なら、別のIDや正式な権限付与の方法を管理担当者へ確認します。
4-1-6-2 漏えいの疑いをどう把握するかを決める
二つ目の基準は、漏えいが判明した場合又はその疑いがある場合に、速やかにパスワードを変更するための手順を定めることです。適合基準では、どのような状況を該当すると判断するかと、変更の手順の両方を確認します。
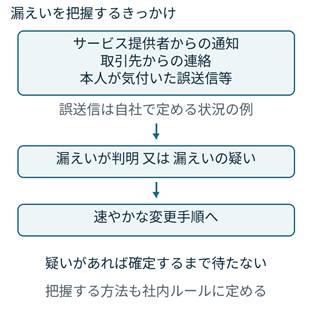
図4 漏えいが確定した場合だけでなく 疑いを把握した場合も対応する
疑いがある場面を 利用者にも分かる言葉にする
提供者からの漏えい通知や取引先からの連絡は、公式ガイドにある例です。自社の手順では、パスワードを含む画面を誤って共有した、偽のログイン画面に入力した疑いがある、第三者へ伝えてしまった、といった場面も例として整理できます。
不審な通知を受けた場合は、通知の中のリンクからそのまま入力を進めず、普段利用している公式アプリや確認済みの窓口から調べる方法を案内します。通知の真偽を調べることを口実に放置せず、疑いを持った時点で連絡と必要な変更に進める手順にします。
専用の漏えい検知ツールの導入までは必須ではない
公式解説書は、この基準が能動的な検知の仕組みまで求めるものではないと説明しています。提供者の通知、取引先からの連絡、報道等で把握することも想定されています。
管理アプリの漏えいチェック機能等は、早期把握の方法として紹介されていますが、導入が全社一律の必須条件ではありません。まずは通知を誰が受け取り、不在時に誰が確認するかを決めることが、自社でできる具体的な準備になります。
疑いを把握したら 連絡と変更を速やかに進める
「漏れたら変更する」とだけ書かれた手順では、本人がどこから操作するか、変更できないときに誰が助けるかが分かりません。利用者と管理担当者の役割を決めておきます。図5は、自社の手順を作るための実務例です。
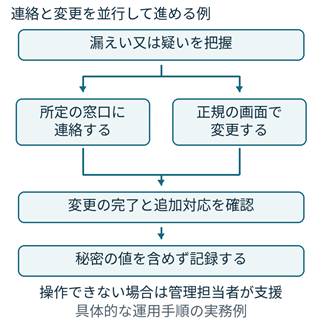
図5 所定の窓口への連絡と変更を進める手順の例
変更を始める条件と 担当者を決める
本人が変更できるサービスは、会社が定めた手順に従って速やかに変更し、所定の窓口へ報告できるようにします。報告を受けた上司の承認待ちだけで変更が遅れないよう、変更に進む条件を事前に定めます。
本人がログインできない場合、管理者用の認証情報が関係する場合、端末自体の感染も疑う場合等は、管理担当者へ直ちに引き継ぎます。疑いのある端末で新しい秘密を入力し続けず、利用する端末や復旧方法も相談できるようにします。
新しいパスワードにも設定ルールを適用する
急いで変更するときも、第17回で整理した文字数等の条件と、推測されやすい値や使い回しの禁止を適用します。誤って使い回していたことが分かった場合は、同じ値を登録した他の機器・サービスへの対応も管理担当者と確認します。
「速やかに」について、この3基準には一律の分数や時間数は示されていません。自社の連絡先、変更操作、休日や担当者不在時の引継ぎを決め、対応を始められる状態にすることが大切です。
変更後は 古い認証情報と利用状況も確認する
ここからは、パスワードの変更に伴って確認したい関連対策です。APIキーの失効、トークンの無効化、ログイン状態の終了等は、4-1-6の3基準にそのまま列挙された必須事項ではありません。利用しているサービスの仕様と、漏れた情報の種類に合わせて管理担当者が確認します。
パスワードを変えれば 何でも自動で止まるとは限らない
APIキーは、アプリからサービスを利用するための認証情報です。トークンもアクセスの許可を示す情報で、パスワードとは別に発行される場合があります。人がログインするパスワードを変更しても、それらが同時に使えなくなるかは、サービスの仕組みによって異なります。
管理担当者は、何が漏れた可能性があるかを整理し、提供者の手順に沿って無効化や再発行を進めます。新しいキーを作っただけで、古いキーも自動的に無効になったと思い込まないことが大切です。GitHubの公式資料も、漏れた秘密の無効化を重視しています。
有効なキーの公開が確認された場合は、速やかな失効を優先します。サービス停止を抑えるため新しいキーへ先に差し替える場合も、切り替えと古いキーの失効を速やかに進め、失効の完了まで確認します。接続先と担当者を平時から把握しておくと、この対応を進めやすくなります。
何を確認したら対応を終えられるかを決めておく
既にログイン中の状態を終了する必要があるか、不審な利用がないか、提供者へ確認すべきことがないかも整理します。これらの確認で不正利用が疑われた場合は、パスワード変更だけで完了にせず、社内の事故対応窓口へ引き継ぎます。
| 記録する項目の例 | 記載する内容 |
| 対象と発見日時 | 対象サービス、対象ID、いつ何をきっかけに把握したか |
| 連絡と対応 | 報告先、変更した時刻、担当者、変更できない場合の引継ぎ先 |
| 追加確認 | キー等の失効やログイン状態の終了が必要か、確認結果 |
| 残る対応と完了 | 調査中の事項、担当者、完了を確認した人と日付 |
この表は対応を追跡するための実務例で、公式の指定様式ではありません。記録には新旧のパスワードやキーそのものを入れません。証拠として画面を保存する場合も、秘密の値が写り込まないようにします。
4-1-6-3 保管と変更のルールを対象者へ伝える
三つ目の基準は、4-1-6-1と4-1-6-2で定めたルールを、役員、従業員、派遣社員及び受入出向者へ周知することです。正社員だけにメールを送って終わりにせず、対象者に届く方法を確認します。
公式解説書は、社内ポータル、教育、社内広報等の方法を例示しています。特定の配信方法に限るものではありません。現場でPCを開く機会が少ない人や、受入れ直後の人にも、保管方法と相談先が伝わる形を選びます。
社内向けの案内文の例
以下は、自社の保管方法、連絡先、変更手順へのリンクを補って使う文章例です。会社で許可していない方法を選べるような案内にならないよう、運用に合わせて調整してください。
業務用パスワードは、会社が定めた方法で安全に保管してください。紙に記録する場合は指定した場所へ施錠保管し、周囲から読める付箋等には書かないでください。管理アプリを使う場合は会社が認めたものを利用し、アプリ自体の認証も所定の設定にしてください。
自分のパスワードを他の人へ教えないでください。仕事を代わってもらう必要がある場合は、管理担当者へ正式な代理対応の方法を確認してください。
サービス提供者の漏えい通知を受けた、誤って第三者へ送った、偽の画面へ入力した疑いがある等の場合は、不正利用が確認されるまで待たずに、所定の窓口への連絡と変更を進めてください。変更は確認済みの公式画面から行います。操作できない場合は管理担当者へ直ちに連絡してください。
報告には、対象のサービス、発見した時刻、何が起きたか、変更できたかを記載してください。パスワードそのものをメールやチャットへ書いて報告しないでください。詳しい変更手順と連絡先は、社内の案内ページで確認できます。
新しく加わる人と ルールが変わったときにも届くようにする
入社・派遣受入れ・出向受入れの案内へ組み込み、保管方法や連絡先が変わった場合には再周知します。案内の日付、対象者、ルールの版、配信内容や掲載先を残しておくと、何を伝えたか説明しやすくなります。これは周知を続けるための実務例です。
手順の掲載先が分からない、本人がログインできないと手順も読めない、といった状態も点検します。窓口の電話番号等を別の方法で確認できるようにすることも、困ったときに連絡するための工夫です。
全3基準と 自己評価で確認する資料
ルールの文書名と、基準に対応する記載箇所を整理します。「パスワード規程があります」だけでなく、安全な保管、疑いを把握する方法、速やかな変更、対象者への周知をそれぞれ確認できるようにします。
| 評価基準番号 | 確認する内容と資料の例 |
| 4-1-6-1 | 安全に保管する方法を定めた社内ルール。パスワード管理規程等の内容と文書名 |
| 4-1-6-2 | 漏えい又はその疑いに該当する状況、把握・検知の方法、速やかに変更する手順。それらを定めた文書の内容と文書名 |
| 4-1-6-3 | 役員・従業員・派遣社員・受入出向者への周知。社内ポータル、案内文、教育資料等の周知媒体と内容 |
公式ガイドの自己評価方法を基にした整理です。実際の秘密の値を一覧にして提出するための表ではありません。管理アプリの導入済み画面だけでは、変更手順や対象者への周知まで説明できるとは限らない点にも注意します。
パスワードを使わない場合の対象外条件
全3基準の対象外条件は「ユーザ認証にパスワードを利用しない場合」です。多要素認証を導入していても、その一部でパスワードを使っているなら、この条件には当たりません。対象範囲の機器やサービスの利用実態を確認して判断します。
今日の一歩は 一つのサービスで変更手順を確かめること
普段使っているサービスを一つ選び、漏えいの通知が届いたと仮定して、通知の受取先、社内の連絡先、変更画面への行き方、操作できない場合の相談先を確かめてください。実際の漏えいを起こさなくても、手順が見つかるか、担当者が分かるかは確認できます。
続けて、今の保管方法が社内ルールに書かれているか、そのルールが対象者へ伝わっているかを見直します。今回の3基準には、全員へ一律で定期変更させる周期は定められていません。漏えい又はその疑いに対応できる手順を整えることが、今回の中心です。
次回は フォルダと部屋のアクセス権を整理する
11月19日は、4-1-7-1を扱います。社内の情報や機密性の高い場所について、誰にどこまで利用を認めるかを考えます。権限の申請・承認・変更・削除、必要な範囲への制限、棚卸しを、台帳等の例で整理します。
連載の関連項目とご相談
第1回は連載目次、第14回は管理者権限、第15回は多要素認証、第17回はパスワード設定ルールです。設定と保管、漏えい時の変更を続けて確認すると、自社の認証管理を整理しやすくなります。
ライトハウスコンサルタントでは、★3を見据えた現状確認や、規程・台帳・記録の準備を支援しています。安全な保管と変更の手順を既存の社内規程にどう組み込むか、周知のために何を準備するかを整理するお手伝いをしています。
