営業部から別の部署へ異動した後も、以前の顧客一覧を開ける。契約が終わった外部担当者が、共有フォルダに残っている。最初に許可したときは必要だった権限も、仕事が変われば不要になることがあります。
今回は、誰にどの情報や場所へのアクセスを認めるかを整理します。対象はパソコンやシステムだけではありません。機密上の配慮が必要な部屋への入室も含め、申請・承認、必要な範囲への限定、棚卸し、記録の管理を考えます。
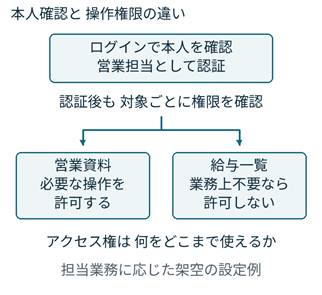
図1 ログインできることと 各情報を利用できることは分けて考える
前回までに扱ったパスワードや多要素認証は、利用者が本人であるかを確認するための仕組みです。今回のアクセス権は、その人が何を見たり変更したりできるかを決めるものです。認証を強くしても、不要な権限が自動でなくなるわけではありません。
申請と承認があっても 見直しが必要だった事例
2014年に発覚したベネッセの個人情報漏えい事故では、業務委託先の担当者がデータベースの顧客情報を業務用PCへ取り出し、本人のスマートフォンに保存するなどして持ち出し、名簿業者へ売却しました。これは同社が9月25日に公表した調査報告に記載された経緯です。
同報告は、アクセス権の付与に申請と承認の仕組みがあった一方、付与済みの権限を定期的に見直していない状況が多く見られたとしています。また、情報を細かく分けて異なるアクセス権を設定する対策も講じていなかったと説明しています。
権限を与えた後の管理まで考える
この事例から、権限管理では入口の承認に加え、利用できる情報の範囲と、その後の見直しを確認する必要があると考えられます。これは事例を今回のテーマに結び付けた実務上の読み取りです。事故の原因をアクセス権だけに限定したり、現在のSCS基準への適合を遡って判定したりするものではありません。
自社に置き換えるなら、過去の担当業務で必要だったフォルダが、異動後も見える状態になっていないかを確かめます。現在の仕事では不要な情報を見られないようにすることは、不正利用だけでなく、誤って編集・削除した場合の影響を抑えることにもつながります。
4-1-7-1は 1基準の中に4つの要素がある
| ルールの要素 | 読者が確かめること |
| 申請と承認 | 発行・変更・削除を、誰が申請し誰が承認するか |
| 必要な範囲への限定 | 対象の情報・操作・場所が、担当業務に必要か |
| 棚卸し | 入室権限とアクセス権を、いつ誰がどう見直すか |
| 申請書又は台帳の管理 | 与えた権限の内容と根拠を、後から確認できるか |
表は公式基準の4要素を、確認しやすい言葉に整理したものです。4つの別々の評価基準ではなく、4-1-7-1に含まれる内容です。申請書と台帳は両方が必須という意味ではありません。
権限の発行だけでなく 変更と削除も申請し承認する
アクセス権を作るときだけ手続きを行い、その後は口頭の依頼で増やし続けると、誰が何を許可したか分からなくなります。4-1-7-1では、発行・変更・削除を申請・承認制にするルールが必要です。
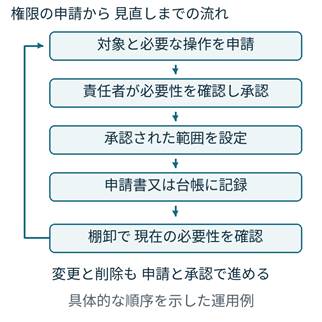
図2 権限の発行と変更と削除を 記録へつなげる手順の例
申請には 仕事と必要な操作を書く
例えば「顧客管理を使いたい」という申請だけでは、全顧客を見せる必要があるか、情報を編集する必要があるかを判断できません。「担当する取引先への連絡のため、担当顧客の連絡先を閲覧し更新したい」と書けば、範囲を具体的に検討できます。
承認する人、設定する人、記録を管理する人を決めます。専用の申請システムを新たに導入しなくても、既存のワークフロー等で、申請内容と承認結果が確認できる形を考えられます。公式ガイドは、申請・承認等にシステム上の記録や出力も含むとしています。
異動や契約終了を 権限変更につなげる
人事異動で新しい部署の権限を追加するときは、前の部署の権限を残す必要があるかも確認します。引継ぎ期間だけ必要なら、理由と終了予定を記録し、終了時に見直す方法が考えられます。期限の設定は、必要な範囲へ限定するための実務例です。
退職や委託契約終了では、IDの停止・削除と、対象のフォルダや部屋の権限の扱いをつなげます。人事手続き等を権限変更の申請・承認と結び付ける場合も、その記録から対象者と変更内容を追えるようにします。
必要な範囲を 情報と操作の両面で決める
公式解説書は、その業務を行う権限があるかどうかを判断の条件とし、所属部門、役職、部門内での役割を判断の観点として挙げています。同じ部署にいるという理由だけで、全員に同じ範囲を許可するとは限りません。
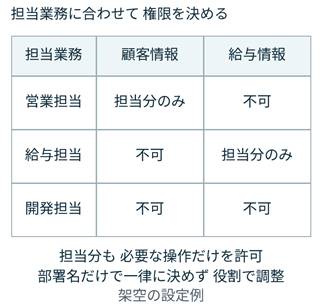
図3 担当業務に応じたアクセス権の例 実際の仕事に合わせて調整する
閲覧と編集と共有を 同じ許可にまとめない
資料を読む人に、編集や削除まで必要でしょうか。売上の集計結果だけ使う人に、顧客の詳細情報まで必要でしょうか。「どの情報か」と「何をできるか」を分けると、過剰な許可を見つけやすくなります。
図3の「担当分のみ」は、情報の範囲を示した例です。その範囲でも、閲覧、更新、削除、社外への共有等のうち、仕事に必要な操作だけを認めます。製品によって設定できる単位が異なるため、自社のサービスでどこまで分けられるかを確認します。
グループと共有リンクも確認する
個人に直接付けた権限だけでなく、所属グループを通じて使える権限も確認します。上位フォルダの設定が下位フォルダへ引き継がれる場合は、個別画面だけを見て判断しないようにします。ここは実際の設定を点検するための実務上の注意点です。
リンクを知る人が広く閲覧できる共有設定を使っている場合は、その範囲が業務上必要かを確かめます。社外の共同作業者には、対象の案件や期間に合った範囲を認めます。閲覧だけの許可でも画面上の情報は取得できるため、見せる相手の判断が必要です。
フォルダだけでなく 機密性の高い部屋も整理する
4-1-7-1は、機密上の配慮が必要な場所や部屋への入室も対象です。顧客情報を印刷した書類、未公開の設計図、人事資料等を扱う場所について、誰に入室を認めるかを決めます。以下は自社の場所を整理するための実務例です。
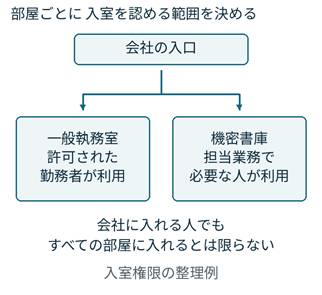
図4 同じ事業所の中でも 入室を認める範囲を分ける例
建物に入れる人と 機密書庫に入れる人を分ける
受付を通れた人が、そのまま人事書類の保管室まで入れる運用になっていないかを確認します。社員、外部の作業者、来訪者等について、担当業務と訪問目的から必要な場所を判断します。来訪時の案内や立会いを決めることも、運用上の方法です。
物理的な鍵を使うなら誰が持っているか、カードを使うならどの部屋に入れる設定かを把握します。異動や契約終了の際は、鍵の返却やカードの権限変更を、申請書や台帳の更新と合わせて確認します。
クラウドとリモート勤務でも 実態を確認する
社内サーバーがなくても、クラウド上の顧客情報や共有フォルダへのアクセス権は残ります。4-1-7-1の対象外条件は「該当なし」です。 クラウド利用やリモート勤務だけを理由に、基準全体を対象外とは扱えません。
物理的な場所については、適用範囲の中で機密上の配慮が必要な場所がどこにあるかを確認します。一般の住宅全体を機械的に入退室管理するという説明ではありません。自宅や共用オフィスでの情報の扱いは、実際の作業場所や資料の保管状況も踏まえて整理します。
棚卸しでは 今の仕事と実際の権限を照らし合わせる
棚卸しとは、与えた権限が今も必要で、記録どおりになっているかを見直すことです。4-1-7-1では、入室権限とアクセス権の棚卸しについてルールを定めます。次の図は、そのルールを具体化するための運用例です。
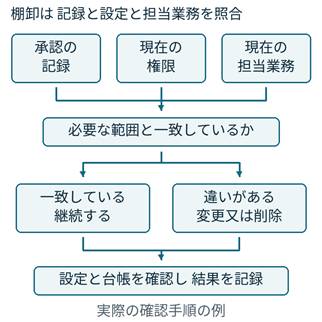
図5 承認記録と現在の設定と担当業務を照合する棚卸しの例
名簿に名前があるかだけで終わらせない
在籍している人でも、担当業務が変わっていれば権限の修正が必要です。人の一覧と実際の権限、承認された内容を照らし合わせます。異動者、兼務を終えた人、契約が終了した人、臨時に許可した人等は、見直しの対象として確認しやすい例です。
フォルダの閲覧者だけでなく、管理・編集できる人や社外の共有先も確かめます。入室権限では、カードの登録と鍵の貸出記録を、現在の担当業務や契約の状況と照合します。これらは自社の権限の与え方に応じて選ぶ実務上の確認方法です。
見つけた差異は 設定の修正まで追う
「不要な権限があった」と記録するだけでは、利用できる状態は変わりません。修正する対象と担当者を決め、所定の申請・承認を経て変更・削除し、実際の設定と記録が一致したことを確認します。
棚卸しの時期、担当者、確認範囲、差異への対応を自社のルールに書きます。この評価基準自体には、一律に「年1回以上」とする頻度はありません。 会社の状況に応じた見直し時期を定め、異動や契約終了等に伴う変更とも組み合わせます。
申請書又は台帳で 許可した内容を確認できるようにする
4-1-7-1では、与えた入室許可・アクセス権の申請書又は台帳を管理します。誰に何の利用をどこまで許可し、なぜ必要だったかを確認できる状態にします。
アクセス権台帳の記入例
表は架空の営業担当者の記入例です。IDに加え、グループを通じて付く権限も示します。パスワードや鍵の暗証番号は書き込みません。
| 項目 | 記入例 |
| 対象者とID | 営業担当A/業務ID sales-a |
| 対象と付与経路 | 顧客管理サービス/担当営業グループ |
| 許可する範囲 | 担当顧客の連絡先を閲覧・更新。全件出力は許可しない |
| 必要な理由と期間 | 担当顧客への連絡業務/担当変更時に見直し |
| 申請と承認 | 申請番号 AC-019/営業部門責任者が承認 |
| 設定と確認 | 管理担当者が設定し、承認された範囲との一致を確認 |
| 変更と棚卸し | 確認日、確認者、判断結果、変更内容と完了日を記録 |
部屋の場合は、対象の部屋、入室の許可範囲、鍵やカードの識別情報等を記載します。表は実務例で、公式がこの書式や項目数を指定しているわけではありません。
申請の記録と 現在の状態をつなげる
申請書で管理する方法なら、変更後の申請をたどって現在の許可内容を確認できるようにします。台帳で管理する方法なら、承認記録を参照でき、実際の設定が変わった際に更新されるようにします。片方を使う場合も、古い記録だけが残って現在の状態を説明できない運用は見直します。
システムから出力した一覧を使う場合は、出力日と確認した対象を残すと、いつの状態か分かります。権限の一覧自体も、誰がどの機密情報に接触できるかを示す資料なので、管理担当者等の必要な人が扱える場所へ保管します。
社内ルールへ入れる文章の例
業務用システム及びPCのアクセス権と、機密上の配慮が必要な場所への入室許可を管理します。アクセス権の発行・変更・削除は、所定の申請・承認手続きで行います。許可は担当業務に必要な範囲とし、申請書又は台帳を管理します。棚卸しの時期、担当者、確認方法及び差異の是正手順は、別に定める手順書に従います。
これは文章例です。「所定の手続き」や「別に定める手順書」の中身も、自社の担当者名・役割、対象、実際の設定方法に合わせて具体化してください。
4-1-7-1の確認資料をそろえる
自己評価では、管理ルールの内容と文書名を確認します。加えて、アクセス権台帳、棚卸記録、利用ログ、監視記録、是正記録等を確認する方法が示されています。規程を書いた後は、実際の権限や記録から、その内容を説明できるかを確かめます。
| 4-1-7-1の内容 | 確認資料の整理例 |
| 対象と管理ルール | 対象システム・PC・場所が分かる規程、対象一覧、文書名 |
| 発行と変更と削除 | 申請内容と承認記録、設定の実施記録 |
| 必要な範囲 | 対象者の担当業務、許可範囲、権限の設定画面等 |
| 棚卸し | 時期と担当者を定めた手順、照合結果、差異の是正記録 |
| 申請書又は台帳 | 与えた入室許可・アクセス権を確認できる記録 |
表は資料の整理例であり、それぞれ別の文書を新設する必要があるという意味ではありません。公式ガイドの文書・台帳等には、システムの登録情報やワークフロー、画面表示や出力も含まれます。既存の仕組みで確認できるものを活用します。
資料の例と 新たな製品の導入要件を区別する
自己評価方法にログや監視記録等が挙げられていても、この基準で専用の監視製品の導入や、列挙された資料をすべて別々に作ることが指定されているわけではありません。自社の管理ルールと実態を確認するのに必要な資料を整理します。
今日の一歩は 一つのフォルダの共有先を確認すること
業務で使う共有フォルダを一つ選び、現在の利用者と許可された操作を確認してください。そのうち、担当業務を説明できない人、契約が終わった人、臨時の許可が残った人がいないかを、承認記録と照らし合わせます。
不要な権限が見つかったら、所定の手順で変更・削除し、設定と記録を確認します。次に、機密性の高い部屋について同じ確認を行います。フォルダも部屋も、誰が今使う必要があるかを説明できる状態にすることが目標です。
次回は 事故対応の教育と訓練を扱う
11月20日は、4-2-2-1から4-2-2-3の全3基準です。不審なメールや誤送信等に気付いた人が、迷わず報告と初動へ進めるよう、教育・訓練の内容、実施方法、記録、内容の点検を整理します。
連載の関連項目
第1回は連載目次、第13回は一般利用者ID、第14回は管理者IDの扱いです。誰のIDかを管理し、そのIDに与える範囲を整理することで、利用者と許可内容を結び付けて確認できます。
第17回はパスワードの設定、第18回は安全な保管と漏えい時の変更を扱いました。今回のアクセス権管理と合わせて、ログインできる人と利用できる範囲の両面から、自社の状態を見直してください。
自社のアクセス権を整理したい方へ
ライトハウスコンサルタントでは、★3を見据えた現状確認や、規程・台帳・記録の準備を支援しています。共有フォルダやクラウドの権限、機密性の高い場所への入室許可を、現在の担当業務と照らし合わせて整理するお手伝いをしています。
